前置主贴
本帖使用社区开源推广,符合推广要求。我申明并遵循社区要求的以下内容:
我的帖子已经打上 开源推广 标签: 是
我的开源项目完整开源,无未开源部分: 是
我的开源项目已链接认可 LINUX DO 社区: 是
我帖子内的项目介绍,AI生成、润色内容部分已截图发出: 是
以上选择我承诺是永久有效的,接受社区和佬友监督: 是
以下为项目介绍正文内容,AI生成、润色内容已使用截图方式发出
前置帖子
…
部署教程
一、确认cloudfare账号权限
本开源项目将使用以下资源,点击即可自动跳转:
- D1 数据库
- R2 对象存储(需要绑定银行卡)
- Queues队列
在部署前需要打开每个的页面进行检查,R2需要绑定银行卡才能使用。
二、部署
部署前需要先到github进行fork本仓库,建议使用fork,方便后续同步更新项目,一键部署仅适用于当前版本。
点击这里打开创建worker页面: 
进入后,请选择Continue with Github
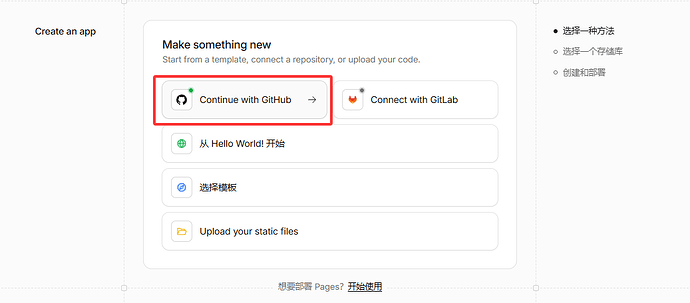
如果你未绑定你的github账号到cloudfare可以在这里登录绑定,绑定后即可进行下面的步骤。
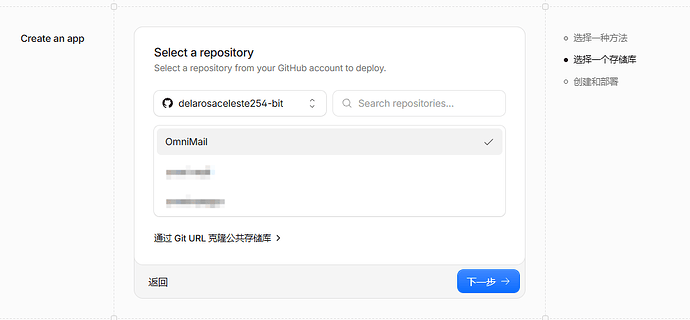
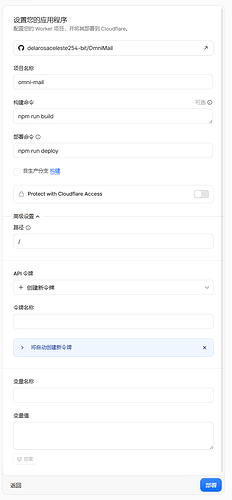
选择对应的储存库:
点击高级设置展开:
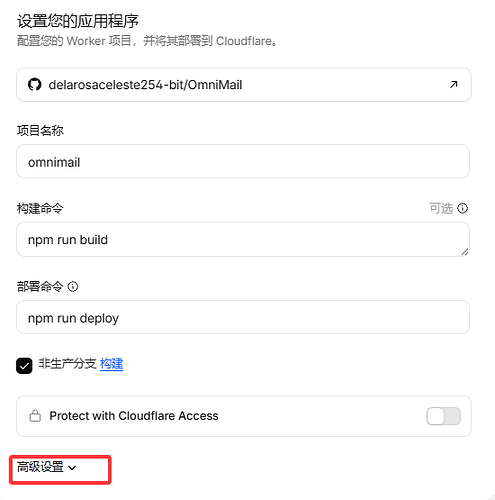
修改项目名称为:omni-mail
部署命令改为: npm run deploy
取消勾选 非生产分支构建
保持创建新令牌
如下图:
完成后点击部署
三、域名绑定与环境变量设置
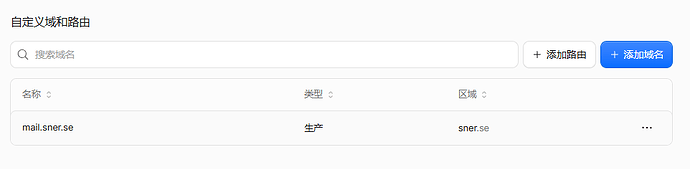
部署完成后,我们需要先到域中进行操作:
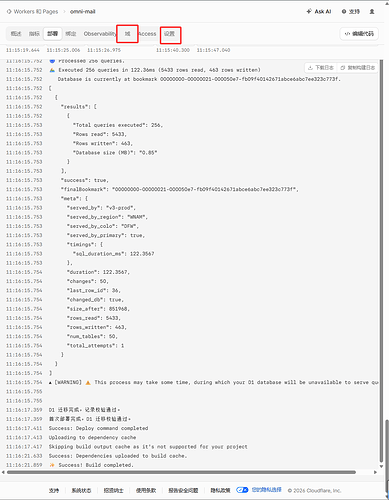
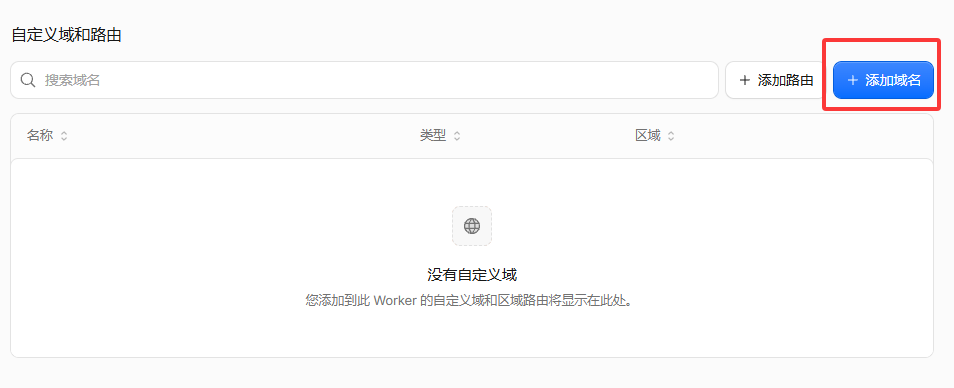
点击添加域名按钮
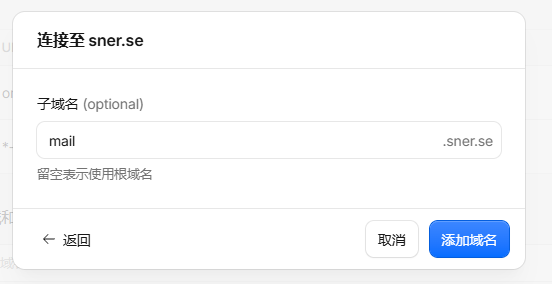
添加你想使用的子域名即可:我默认选择的是mail.example.com,只需填入mail即可。
完成后如下,可以尝试访问你设置的子域名:
看到下面这个页面就正常的:
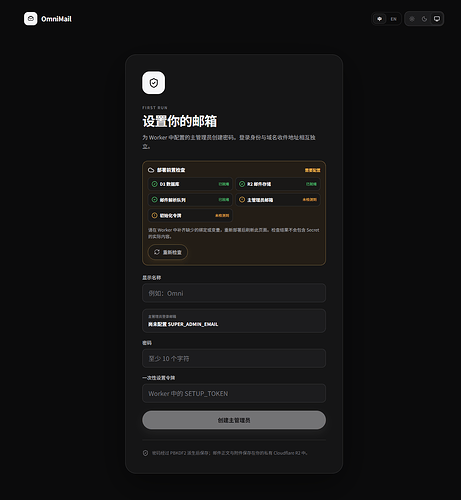
此时回到cloudfare进行运行时变量设置:
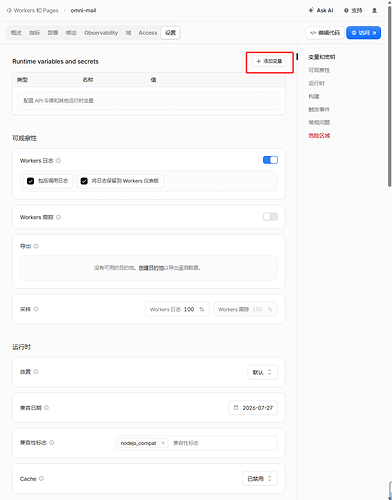
请在设置秘钥和环境变量:
SUPER_ADMIN_EMAIL:主管理员邮箱
SETUP_TOKEN:首次注册时所需的一次性设置令牌(至少设置32位)仅使用一次,非登录密码,可以随意设置。
MAIL_CREDENTIALS_KEY:多邮箱的数据保存密钥(至少设置32位)
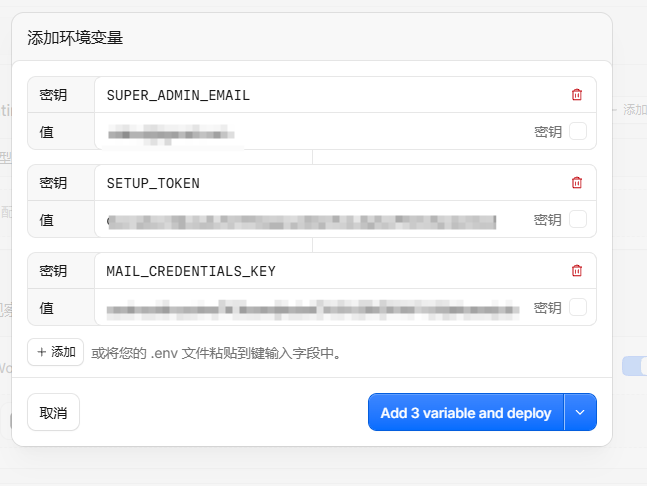
输入完成后点击Add即可,稍等一下,回到网页,点击重新检测后出现以下页面:
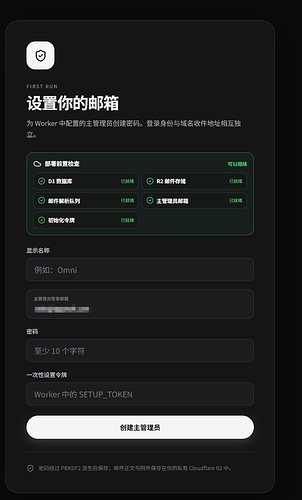
此时你可以自行创建密码这些, 一次性设置令牌就是SETUP_TOKEN的值。
四、设置cloudfare邮件转发
点此进入邮件转发设置:
点击接入域名
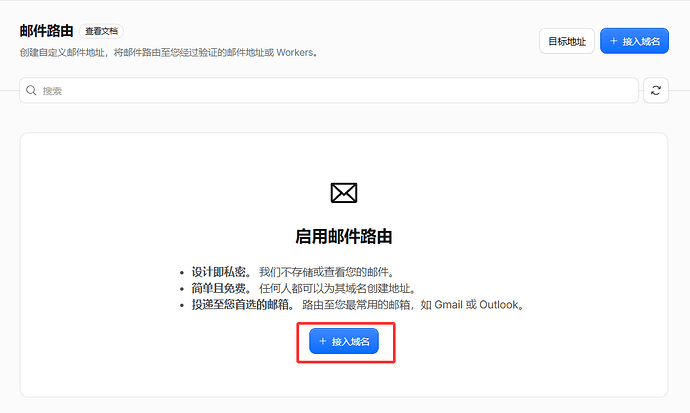
选择你已经绑定的域名区域后继续
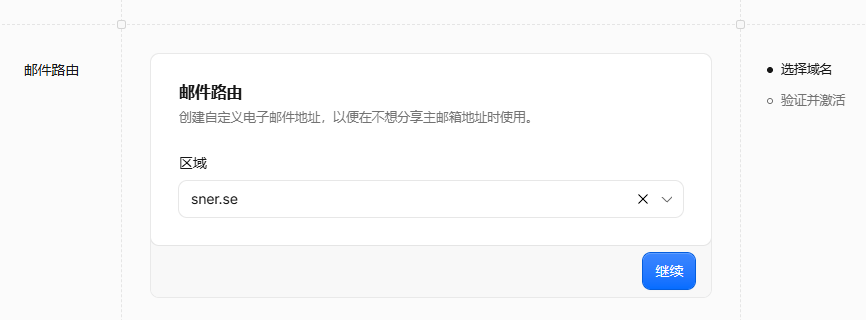
点击激活
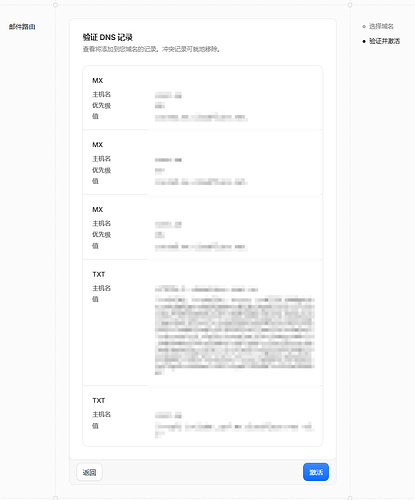
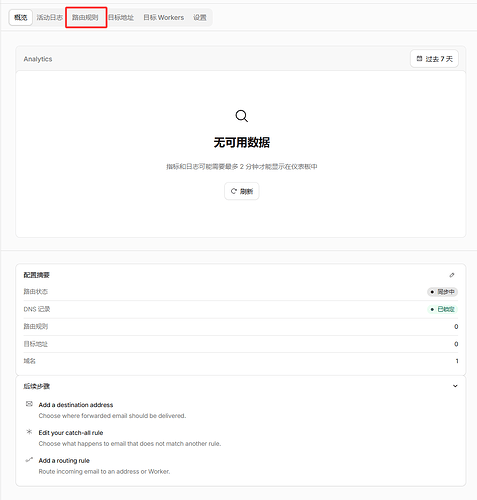
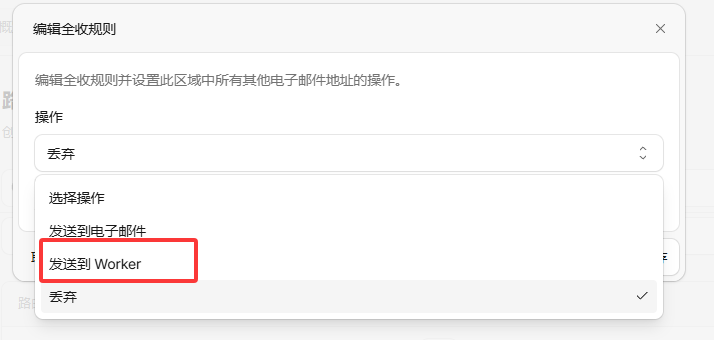
点击路由规则
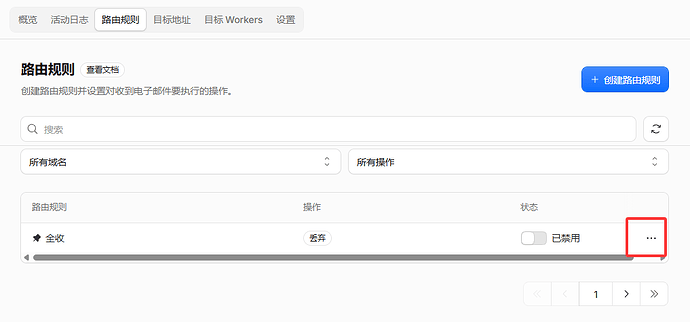
点击更多按钮
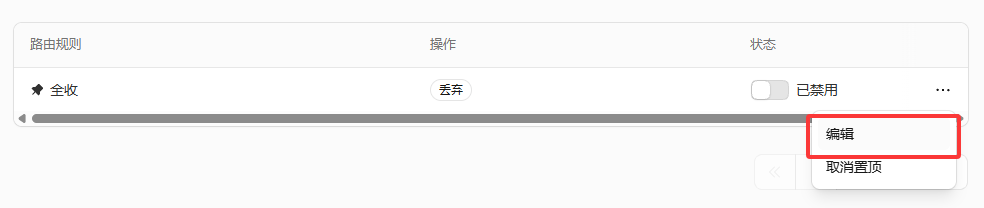
编辑
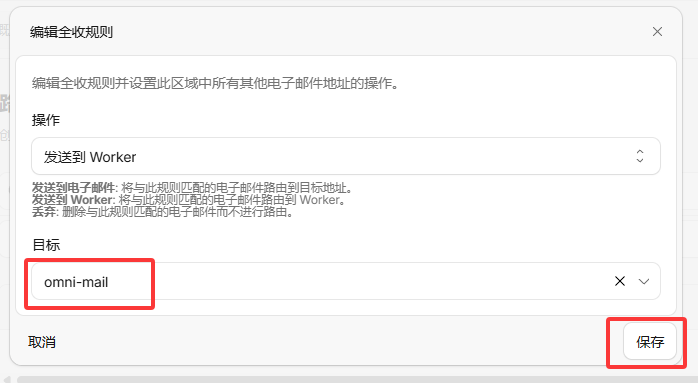
发送到worker
选择omni-mail后点击保存按钮:
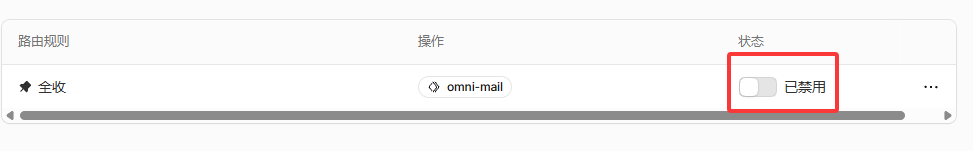
点击启用,活跃即可。
五、网页设置
在系统设置中,添加刚刚绑定的域名
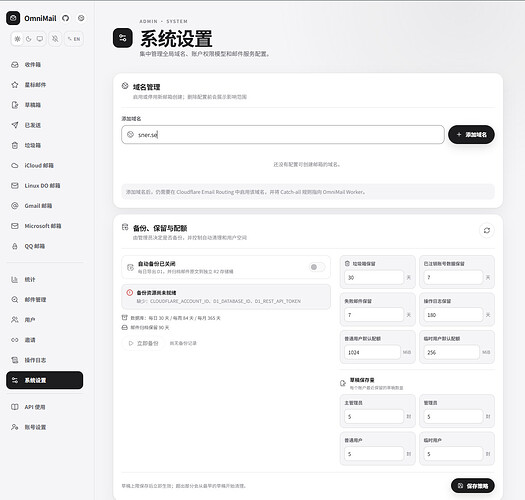
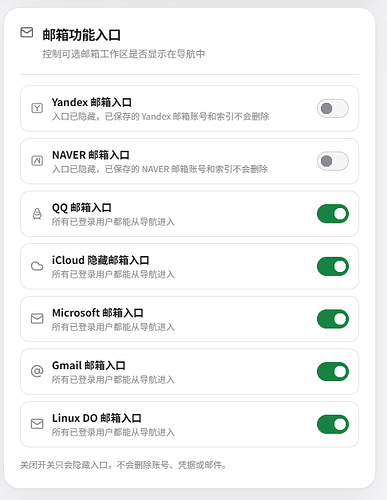
下方可以用你需要的邮箱服务商
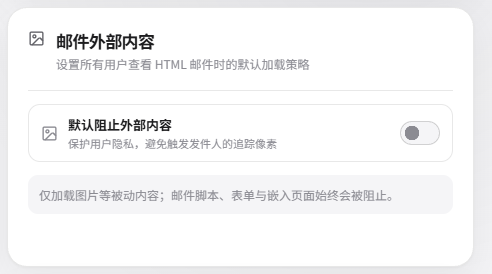
这个是邮件的图片展示是否开始
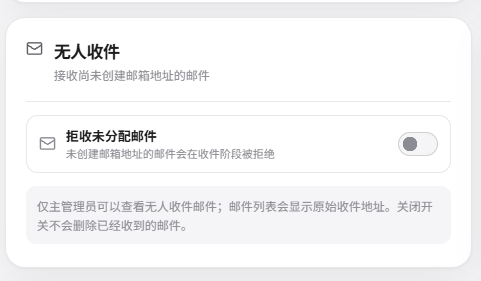
这个是无人收件,打开后即使没有手动添加具体的域名邮箱,仍可接收到邮件
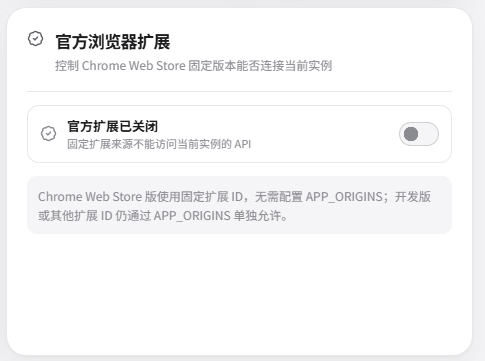
这个是官方的浏览器拓展,即omnimail-float
后记
感谢各位佬友的使用与体验,如果有问题欢迎提出issue或者帖子反馈或者提出MR,非常感谢各位佬友

 gethub 09-15 12:141楼
 BigGoose 09-15 12:163楼
 ,研究半天没搞懂,还不如这个帖子清楚 ^-^