【开源】网络与数据安全检测工具:HaE

EvilChen 2026-09-20 17:58 1
本帖使用社区开源推广,符合推广要求。我申明并遵循社区要求的以下内容:


  • 我的帖子已经打上 开源推广 标签:

  • 我的开源项目完整开源,无未开源部分:

  • 我的开源项目已链接认可 LINUX DO 社区:

  • 我帖子内的项目介绍,AI生成、润色内容部分已截图发出:

  • 以上选择我承诺是永久有效的,接受社区和佬友监督:


以下为项目介绍正文内容,AI生成、润色内容已使用截图方式发出


项目介绍


项目地址:GitHub - overspace-labs/HaE: HaE - Highlighter and Extractor, Empower ethical hacker for efficient operations. 赋能白帽,高效作战! · GitHub


HaE是一款网络安全(数据安全)领域下的框架式项目,采用了乐高积木式模块化设计理念,实现对本地文件和HTTP消息(包含WebSocket)精细化的标记和提取。


场景说明


HaE 目前已经拆分为两个分支项目,第一个是BurpSuite插件,命名为HaENet。第二个则是VSCode插件,命名为HaEFile。


推荐可以在以下场景中使用:


  1. 渗透测试中的信息收集(APK、EXE、IPA等等)

  2. 代码审计中的敏感信息发现

  3. 应急响应中的日志分析及关键特征提取

  4. 数据安全中合规检查

  5. Web安全应用评估


使用方法


HaENet


插件装载: Extender - Extensions - Add - Select File - Next


初次装载HaE Network会从Jar包中加载离线的规则库,如果更新可以点击Reinit进行重新初始化。内置规则库地址可以在Github上找到:https://github.com/overspace-labs/HaENet/blob/main/sources/src/main/resources/rules/Rules.yml


配置文件(Config.yml)和规则文件(Rules.yml)会放在固定目录下:


  1. Linux/Mac用户的配置文件目录:~/.config/HaE/

  2. Windows用户的配置文件目录:%USERPROFILE%/.config/HaE/


除此之外,您也可以选择将配置文件存放在HaE Network Jar包的同级目录下的/.config/HaE/中,以便于离线携带


HaEFile


  1. 在 VS Code 中安装 HaE 扩展(ExtensionsInstall from VSIX...)。

  2. 通过右键菜单或HaE Databoard面板执行扫描:

    • Scan File — 扫描指定文件

    • Scan Folder — 扫描指定文件夹

    • Scan Workspace — 扫描整个工作区


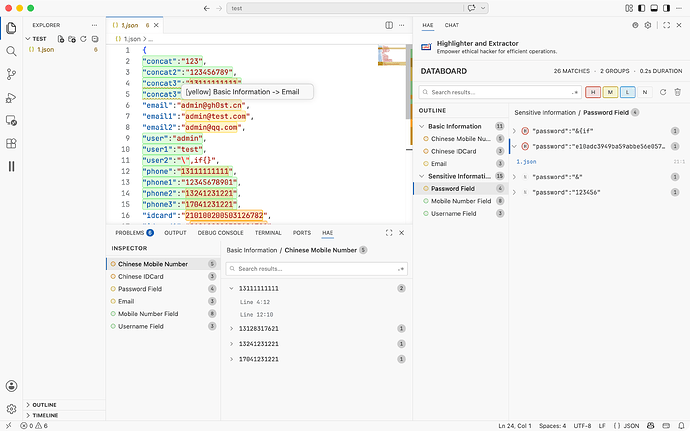
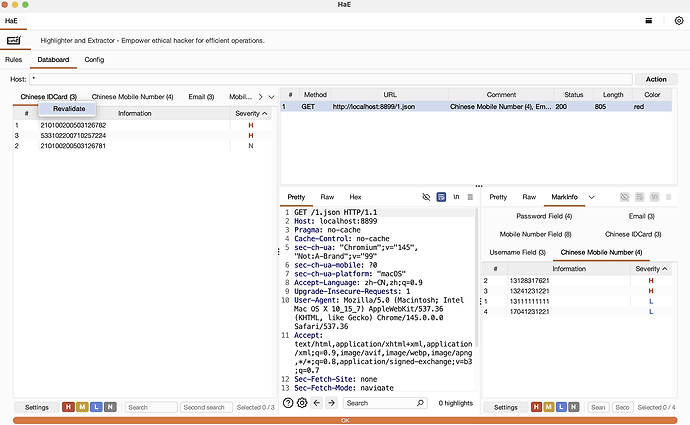
  3. 扫描结果将展示在侧边栏的 Databoard 数据面板中,点击规则可查看匹配详情

  4. 打开文件时,底部 File Inspector 面板会实时展示当前文件的匹配信息

  5. 编辑器中匹配到的内容会自动高亮标记(可在设置中关闭)


最新回复 (12)
  • 🫠 09-20 18:01
    1

    大佬牛逼,已经用了很久了,很强!

  • MG1937 09-20 18:02
    2

    实测HaE很好用!

  • inliver 09-20 18:10
    3

    佬友的工具很强大,已star ^-^

  • EvilChen 楼主 09-20 18:11
    4

    忘记加图片里,附两张图:

    HaENet的:


    HaEFile的:

  • swing 09-20 18:12
    5

    HaE 良心开源项目

  • cangying33 09-20 18:13
    6

    好用的顺便说一嘴可以直接编辑帖子哦,右下角

  • EvilChen 楼主 09-20 18:13
    7

    收到,已更新,感谢提醒

  • 时牧 09-20 18:15
    8

    好方便的工具呀,已star

  • sbarbar 09-20 18:17
    9

    一直在用,佬也来L站了啊

  • cangying33 09-20 18:17
    10

    突然有个想法,话说把最近的Jev加进去做可信度验证有搞头吗

  • EvilChen 楼主 09-20 18:31
    11

    确实是可以的,不过敏感数据识别可以有更好的,比如反向利用PII检测模型,如OpenAI的OpenAI Privacy Filter。在Mac下本地能跑,效果不错,速度飞快,配合HaE的验证器使用:HaEValidator/validator/OpenAIPrivacyFilterLocal.py at main · overspace-labs/HaEValidator · GitHub

  • cangying33 09-20 18:37
    12

    原来还有这种,我只是单纯想到,这个Jev可以做分类器,寻思可以给所有的疑似检测出漏洞的地方加检测置信度,反正这个模型又便宜又快,不过包太多感觉也不一定顶得住

* 帖子来源Linux.do
返回