OpenAI似乎不认自制的esp32 yubikey

9i7hu8 2026-09-04 00:38 1
找了块ESP32 S3的板子,刷了ESP32 Flasher - Pico Keys 的固件,把它变成了安全密钥,

Yubico Authenticator能识别到,也可以正常添加到openai,

但是看

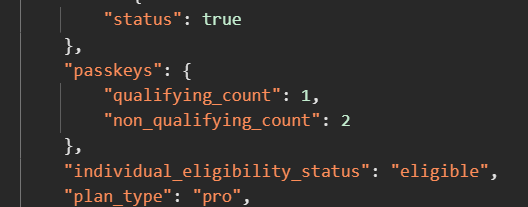
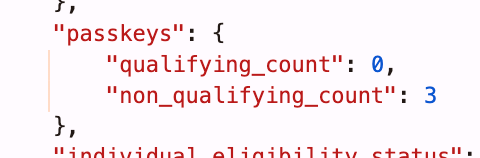
https://chatgpt.com/backend-api/cyber_verification/refresh_status 抓包


依旧是not qualifying。。。

难道openai对yubikey的识别有什么特殊的方法吗?

最新回复 (7)
  • Muse 09-04 00:47
    1

    能直接用 windows hello + passkey ? 直接0成本。


    上次我看 windows hello 添加后是“安全密钥”的图标

  • 9i7hu8 楼主 09-04 00:59
    2

    还是要以抓包为准,在https://chatgpt.com/cyber 抓包,如果添加后qualifying count计数增加了,说明是可以的

  • Com.mp Registry 09-04 09:39
    3

    Yubikey 有 attestation,得 Yubico 厂里面才有被信任的 Root 签发的设备证书。

  • ch1ps 09-04 20:40
    4

    现在cyber是一定要有key吗

  • 09-04 23:24
    5


    我加了这三个 key:


    • 一个存到 Edge 的 Microsoft 密码管理器里

    • 一个存到设备 Windows Hello 里

    • 还有一个是扫码存到小米的密码 app 里


    这里面有一个是符合它要求的,不确定是哪一个,但的确不是非得 Yubikey

  • ch1ps 09-04 23:47
    6

    应该是windows heloo?

  • Leter 09-20 19:41
    7

    这类FIDO设备使用MDS数据库的。

    自制的设备不在MDS数据库中,更不符合安全等级的要求。

* 帖子来源Linux.do
返回