QQ群吃瓜吃到L站:打野key不可乱用,已有佬友被QQ堵门

微凉 2026-09-28 10:14 1
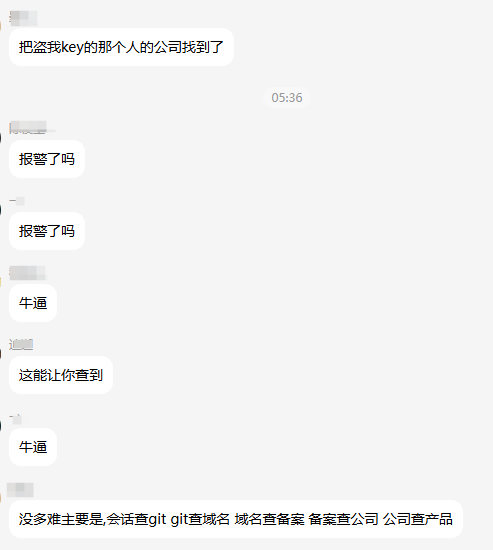
先上省流版:

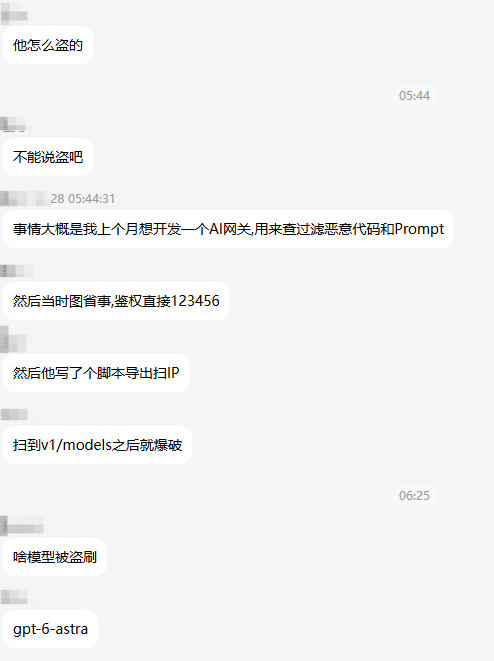
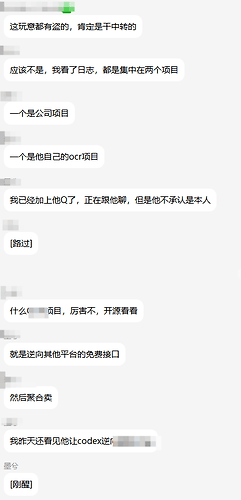
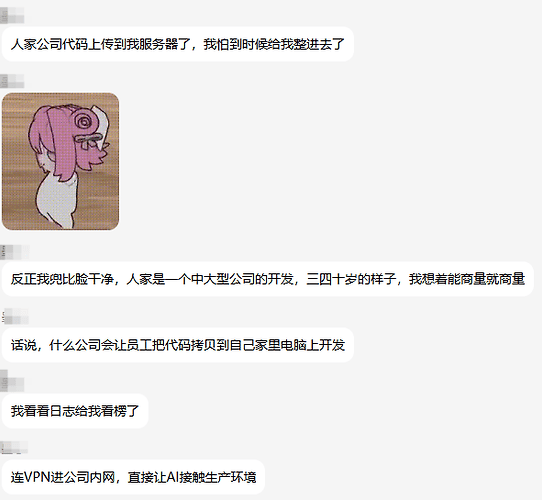
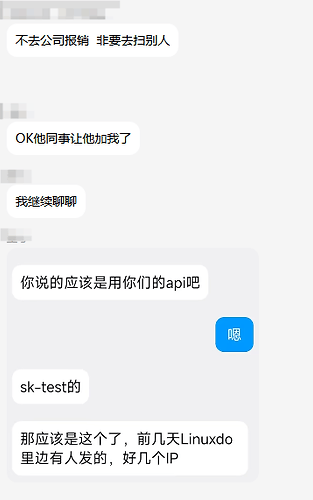
QQ群友上个月搭了个 AI 网关,用来查/过滤恶意代码和 Prompt,鉴权图省事直接123456。结果被脚本扫到,被人白嫖用了一段时间。但是群友把全部会话信息都存着,靠这个一路反查,把key使用者的公司名、Gitee账号、姓名、QQ号全都获取到了。加上对方QQ,据对方所说,key是从L站帖子里看到的,目前正在协商赔偿。


具体经过:

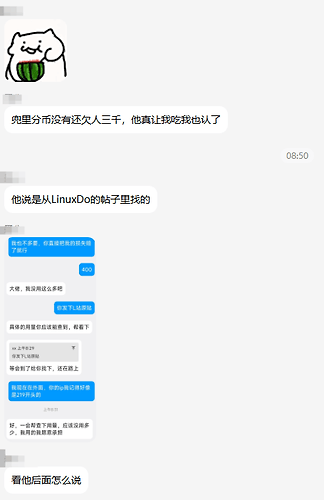
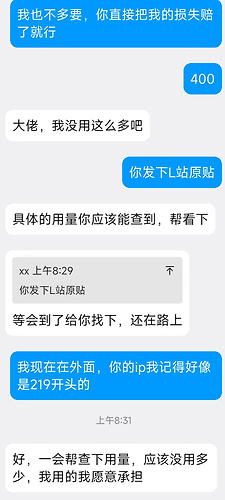
事情的起因是一个qq群友在群里说盗他key那人的公司找到了,顿时引起了我的好奇心,以下是聊天记录。


弱鉴权被暴破


码住一下项目


得到了不该得到的信息,群友也是有点慌张的 ^-^


竟然是佬友,key是帖子中发现的,目前也是协商中


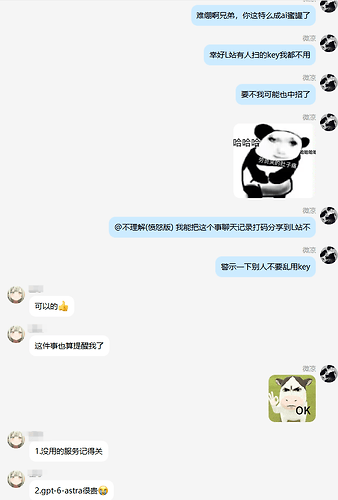
获取群友同意,发到L站,群友也吸取了教训


看完群友key被盗刷的经历,同情是有的,但让我感觉细思极恐的是另一件事。

你自以为是白嫖来的那些key,有多少其实是请君入瓮?你信任的那些中转站,又悄悄攥着你多少信息?


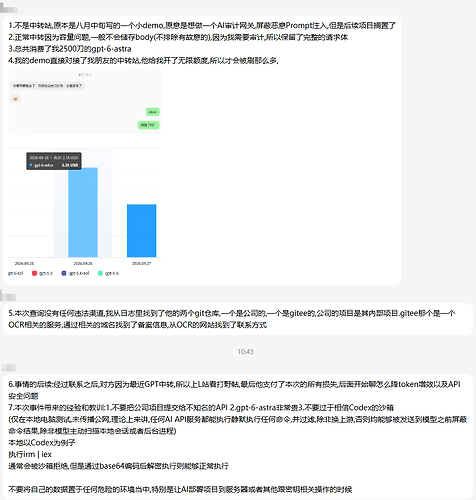
群友后续补充,澄清和给大家的一些安全建议

最新回复 (18)
  • lovesusu 09-28 10:18
    1楼

    蜜罐, 中间获取数据这些没什么奇怪的


    以前也一样有, 本质一样, 形式不同而已


    反正用非官方的就默认等于泄露信息给第三方就行

  • suyong 09-28 10:19
    2楼

    用中转站都是默信息会被卖了,稍微重要点的项目还是直接官方吧

  • mild_cloud 09-28 10:20
    3楼

    不是,公司内部的开发代码能TM用这种来路不明的key也是神人一个

  • proc 09-28 10:22
    4楼

    第一次这么直观地看到中转站能干什么 ^-^

  • 莉莉娅 09-28 10:23
    5楼

    公司内部的开发代码居然能用ai吗,别说打野的这种key了,就算是官方订阅也会有泄露出去的风险吧

  • XingYSH 09-28 10:23
    6楼

    系统提示词,AI读取的文件内容,本地看不到的中转都能看到;所以不是官方的key,我都不敢蹬的 ^-^

  • Forza_Milan 09-28 10:24
    7楼

    所以之前neo说不要搞这种来路不明的apikey,要不容易把对面刷破产,要不有人关键数据被人看见存下来

  • amidst 09-28 10:25
    8楼

    这个瓜很有意义 揭示了中转站作恶能到什么地步

  • 赛博人 09-28 10:25
    9楼

    看完这个帖子,还有人敢用来历不明中转站嘛

  • collector 09-28 10:30
    10楼

    瑟瑟发抖啊,我都是买的中转站,希望他们良心一点吧

  • 梦鱼 09-28 10:32
    11楼

    以前都是白嫖公益和一些佬发的key,现在买了clinepass。


    看到佬发的这个帖子感觉有点害怕的,怕以前用的哪些白嫖的也是这种。

  • fankee 09-28 10:33
    12楼

    看完这篇文章都不太敢用来路不明的key或者小的中转了,也有公益站会接打野key的,我的ssh密钥、账号密码啥的不会泄露吧 ^-^

  • St 09-28 10:39
    13楼

    是不是所有的中转站,都能干同样的事情。

  • FFFFFFFFFir 09-28 10:45
    14楼

    你如果直接发你密码或者让ai读那指定会知道,然后要是中转站心黑一点额外添加对应的prompt偷偷获取那也会知道

  • zhx47 09-28 10:56
    15楼

    他这很明显是公司不给报销吧,或者额度不够。

    这样的话公司的项目代码还不如自己的代码值钱,公司压榨就避免不了使用各种第三方渠道的key,不管是公益站还是中转站

  • 看到我,叫我去学习 09-28 10:56
    16楼

    看来以后便宜一些的中转站不能直接乱上了 ^-^(ps:本来就付费上班了,到时候还因为这些导致xx数据泄漏就更惨了)

  • moxi2534 09-28 11:00
    17楼

    是图中本人,有问题请评论,看见了会回复的 ^-^

  • moxi2534 09-28 11:01
    18楼

    理论上来说是这样的,全凭中转站良心了

* 帖子来源Linux.do
返回