写在开头的免责声明
本笔记只是楼主在课上无聊时用 IDA、Wireshark 等工具研究出来的,仅做 技术分享,希沃大手子别打我 ^-^
本文转载自楼主的 Blog
https://stardito.top/posts/2025/11/27/oops
前言
好吧我知道这个软件应该在目前来看 全国信息教室挺冷门 的。。。可能很多人都不知道,这里丢个图吧
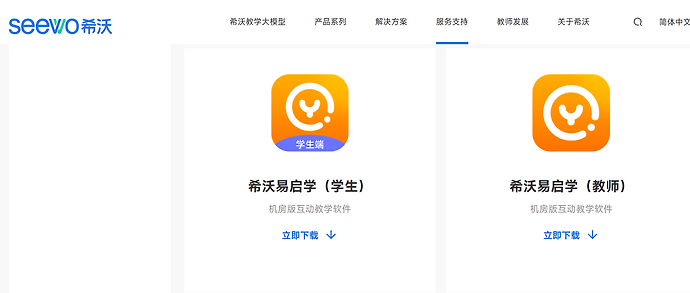
冷门到甚至全网没人研究它,我可能是全网第一个了吧(已知)。
PS:其实是楼主真的不想再被管控了
总结
不再 把分析过程在这里复述一遍了,真想知道可以看文章开头我的 博客,这个软件的草台班子 程度应该是我目前见过的软件里 最猎奇的 了,这里引用我原文的一句话
总体来说,这个 Y 系统 安全性 可以说是 几乎没有
这里纠正下,其实不应该说,“安全性”,更应该说防绕过性
没错,这个系统的数据包传输,没 有 任 何 鉴 权,哪怕是 sign 也没有
截止本贴发布,希沃易启学整体绕过思路如下:
1. 建立连接
- 协议: WebSocket
- 端口: 12400
- 端点: /super_connect
- 地址:教师机 IP(可以在状态栏点击图标查看)
2. 心跳保活
易启学会定期返回 hello_ping 的 心跳包,收到后需要尽快回复 Pong 包,负载数据与 Ping 相同。是的你没有看错,你的 Pong 包数据 应该也是 hello_ping
3. 数据包发送
数据包的统一格式均为 JSON,请求数据遵循以下格式:
{

  "messageId":"消息的唯一 UUID",

  "method":"方法名",

  "param": {},

  "traceId":"随机字符串,接收端返回结果时需要有相同的 messageId"

}
响应格式如下:
{

  "code":"六位数字,成功为六个0",

  "data":{},

  "message":"消息,成功为 success",

  "messageId":"消息的唯一 UUID",

  "traceId":"随机字符串,与发送端相同的 messageId"

}
例如,对于 黑屏管控,只需要定期向自己发送方法名为 local.teacher->student.turnOnScreen 的数据包即可,非常简单。
你甚至可以 连接其他学生机来控制其他学生,让他们黑屏、断网甚至关机重启。权限是和教师端一模一样的。教师端能干的,理论上学生端基本都可以干。
尾言
楼主按照上面的理论写了一套程序叫 F**kingSe**o 平等的送给了机房的每一名学生,实测稳定脱管,属实难绷。不过目前楼主也已经 高三 了,没有信息课了,可惜没法进一步研究…
实际上是懒得下易启学本地研究,学业也挺紧张的
文章结束之际,放个冷知识,希沃下载中心的密码是 STCI,直接写死在 JS 的,
对… 写死在 JS 的。 ^-^
再附上一个冷知识,希沃所谓引以为傲的云桌面系统 —— 的运维控制台,依旧是 Electron 受害者,任何,任何,任何的操作依旧没有 任何鉴权或者签名。甚至控制台这个本体启动时还会说 为了安全要微信获取授权码。实际上只要给 .webpack 的某个文件的 if 加一个小小的感叹号,就完全可以绕过,令人力竭…
无法理解,一个几乎是运维权限的控制台鉴权能这么草台班子????甚至官网还被众多学校高校使用。。。
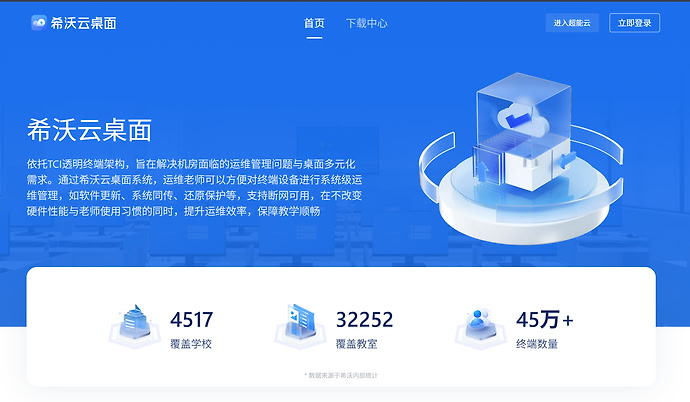
为这 4517 所学校发声…

 coho 09-26 22:251楼
 生木窄 09-26 22:252楼
 linyunxi 09-29 15:304楼
 buzhousuan 09-29 20:355楼