
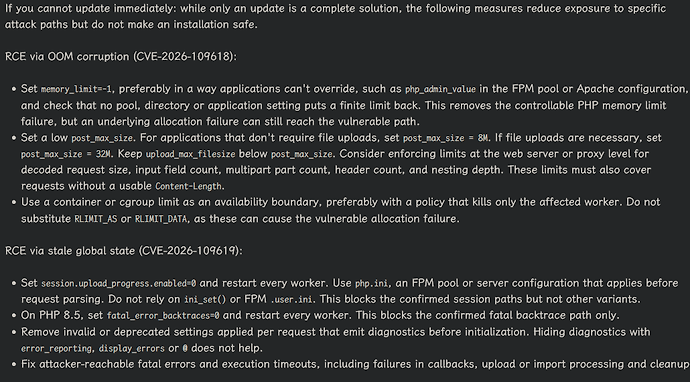
php漏洞补丁已经 发布
camor
2026-10-21 22:03
1
最新回复 (14)
-
 dalang 10-21 22:041楼
-
 竹凌 10-21 22:052楼
-
 Only Linux Can Do(OLCD) 10-21 22:053楼
-
 yukinoi 10-21 22:054楼
-
 陈寒彤 10-21 22:055楼
-
 lan 10-21 22:066楼
-
dalang 10-21 22:077楼
-
 Inex zero 10-21 22:128楼
-
 Xinalin 10-21 22:129楼
-
 everyback 10-21 22:1610楼
-
 Cland 10-21 22:2611楼
-
 SomeBottle 10-21 22:4912楼
-
Cland 10-21 23:2813楼
-
 qwer3234 10-21 23:4514楼
* 帖子来源Linux.do
附近帖子
- ↑gemini反重力3.8彻底用不了了吗?
- ↑请教下社区里的运维同学和大佬,有没有比xtrabackup在备份速度和使用更好的工具
- ↑【油猴脚本】Linux do 查看距离下一级大体差距
- ↑书籍推荐:蜜蜂的民主——群体如何做出决策
- ↑node.js也进入大逃杀时代
- 📍 php漏洞补丁已经 发布
- ↓Workbuddy 国际版是不是限量了,好像ds一天只能100M
- ↓想听听大家关于记账这件事的分享邀请。大家为什么开始(或没开始) / 中间停止 / 能坚持记账。附简短问卷(约三分钟)
- ↓请问开发dsh的插件可以用deepseek的logo元素么?
- ↓CVE-2026-111943 Go中间证书信任漏洞
- ↓这有啥解法吗 ChatGPT 一直报负载过高