印度eMudhra的私钥泄露,全网加密流量都能被中间人攻击(附禁用证书的方法)

auqhjjqdo 2026-10-21 23:28 1

说明:
https://emudhra.we-have-a-problem.com/
测试:
https://dv-g3b-emudhra.we-have-a-problem.com/
弹证书错误 / 无法建立安全连接 = 已修复
能正常打开没报错 = 还没更新到位


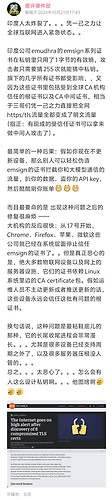
接着这个话题,这家CA证书是内置在各设备的受信任证书列表里的,也就意味着可以随意被MITM中间人攻击了,个人认为比今天PHP的RCE漏洞更严重,大厂都在紧急更新,但很多设备是跟不上更新速度的,但不知道为什么佬友们都没关注这事。


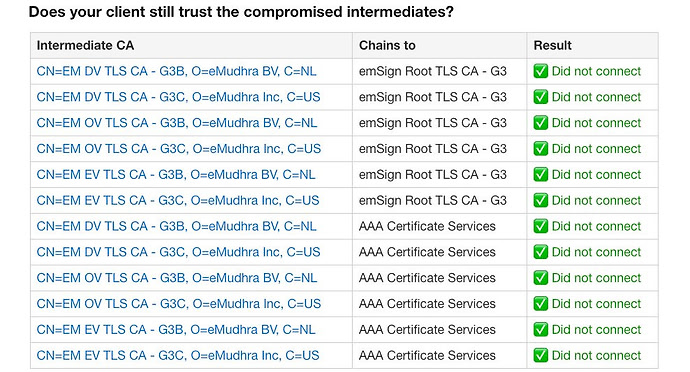
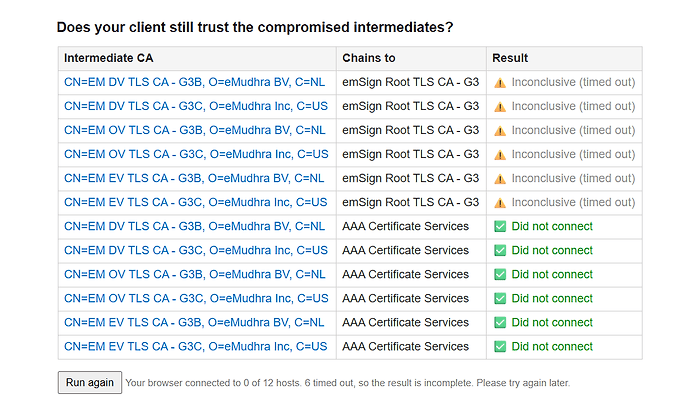
验证是否禁用该证书的网站:


Google Security的报告(10月27号谷歌才会移除该证书):


Mozilla Security的报告:


下面是禁用这家证书的方法:

Windows/Chrome

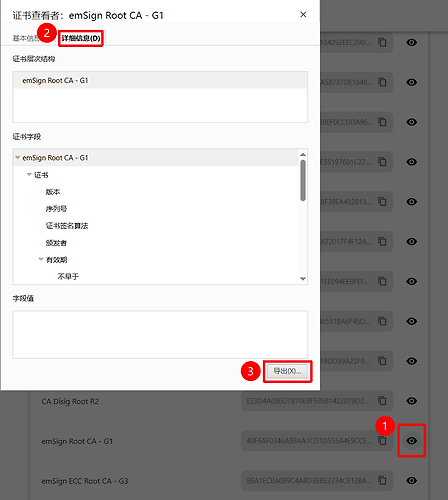
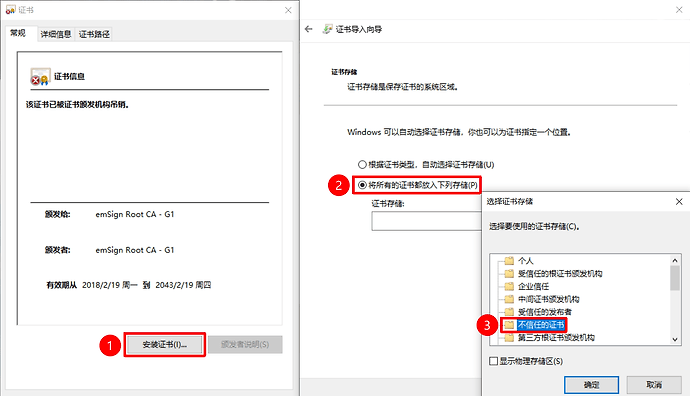
Chrome浏览器打开chrome://certificate-manager/crscerts可以看到内置的根证书,搜索关键字emSign就能看到这家CA机构的根证书,由于Chrome的内置根证书是只读的,可以将这两个证书导出成crt文件,然后通过在Windows添加不信任证书解决


Android

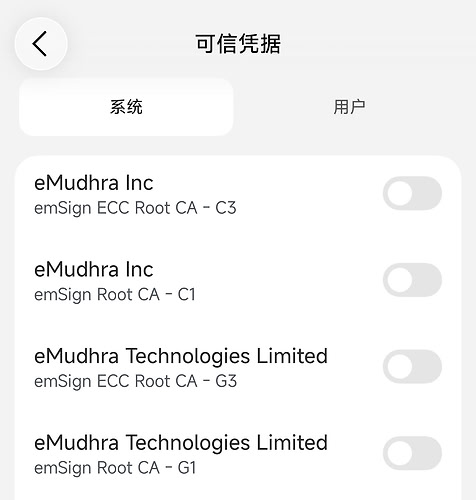
打开安卓手机的系统设置,搜索可信凭据,在找到eMudhra的CA证书,关闭开关即可

最新回复 (16)
  • ethan114 10-21 23:42
    1楼

    mac系统会受影响吗?。。。

  • auqhjjqdo 楼主 10-21 23:45
    2楼

    理论上所有系统都会受影响,这家CA是全球认证的机构

  • 花季无言 10-21 23:45
    3楼

  • ethan114 10-21 23:48
    4楼

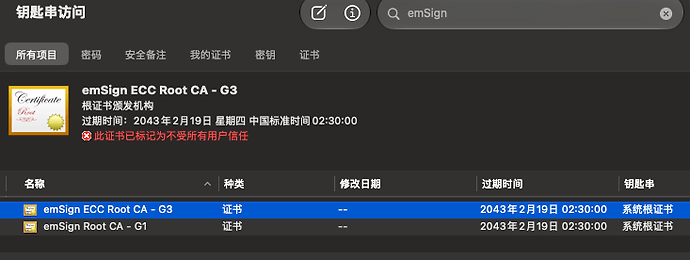
    emSign


    mac在系统设置里手动改永不信任就可能了吧

  • auqhjjqdo 楼主 10-21 23:49
    5楼

    上面有验证网站,全绿就行

  • listening 10-21 23:51
    6楼


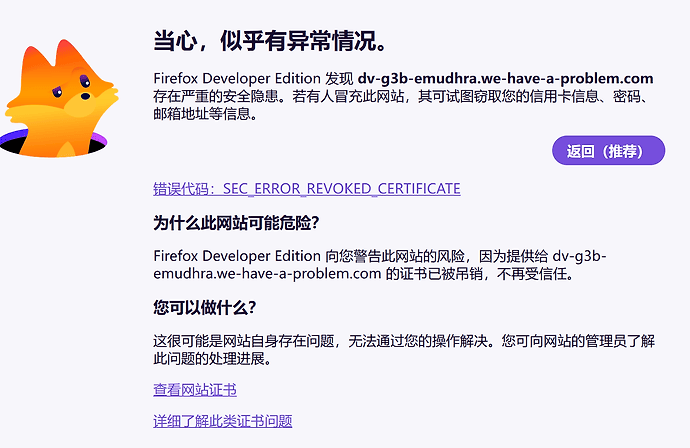
    Firefox实测


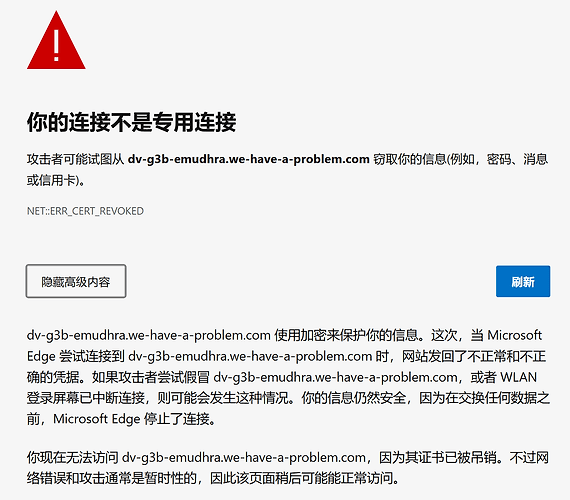
    Edge实测

    也只有浏览器能反应这么快了。。。

  • 𝕐𝕖𝕒𝕙 10-21 23:55
    7楼

    这是伟大的开源精神,开源整个互联网^-^^-^

  • tlgj 10-21 23:59
    8楼

    Firefox终于领先了一回,自动吊销这几个证书了 ^-^

  • ethan114 10-21 23:59
    9楼


    可以了,全绿了,谢谢佬

  • 廿四 10-22 00:07
    10楼

    只有下面六个绿,上面显示超时就是有问题嘛佬

  • jzarc9371 10-22 00:09
    11楼

    Chrome浏览器打开chrome://certificate-manager/crscerts可以看到内置的根证书,搜索关键字emSign就能看到这家CA机构的根证书


    edge里面有,但是网站测的是全绿,这是微软修复了吗

  • auqhjjqdo 楼主 10-22 00:10
    12楼

    左边的CA证书名称可以点进去,如果被浏览器自动拦截了也可以

  • auqhjjqdo 楼主 10-22 00:11
    13楼

    楼上有佬实测Edge浏览器已经被微软吊销这个证书了,绿了就行

  • listening 10-22 00:11
    14楼

    因为现代浏览器支持CRL,快速响应吊销。

  • xzhlksh 10-22 00:15
    15楼

    我和你反过来了,不知道为啥

  • auqhjjqdo 楼主 10-22 00:17
    16楼

    可能测试的人太多了,网站撑不住了吧 ^-^

* 帖子来源Linux.do
返回