
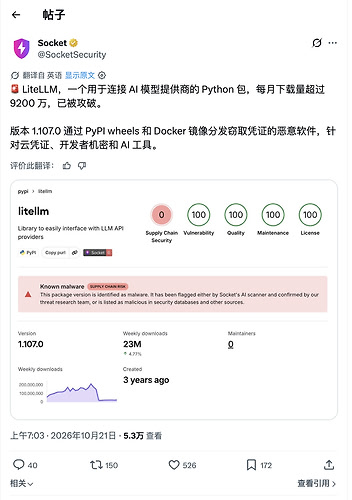
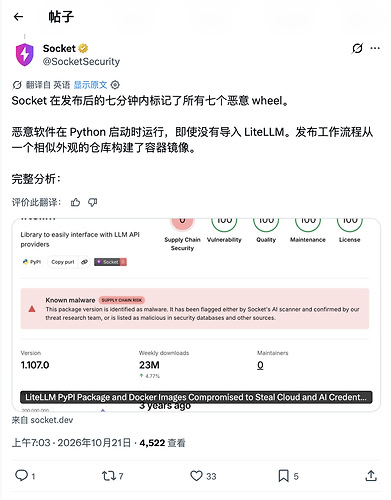
还在加码,梅开二度: LiteLLM 1.107.0 遭到入侵,分发有毒代码,目前已被 PyPI 撤包
🍇 灵果 🍇
2026-10-22 00:59
1
最新回复 (7)
-
 sihasiha 10-22 01:011楼
-
 夜观鬼火 10-22 01:022楼
-
 Erythritol 10-22 01:023楼
-
 Jason_ghost 10-22 01:024楼
-
 Enze 10-22 01:045楼
-
Jason_ghost 10-22 01:046楼
-
🍇 灵果 🍇 楼主 10-22 03:097楼

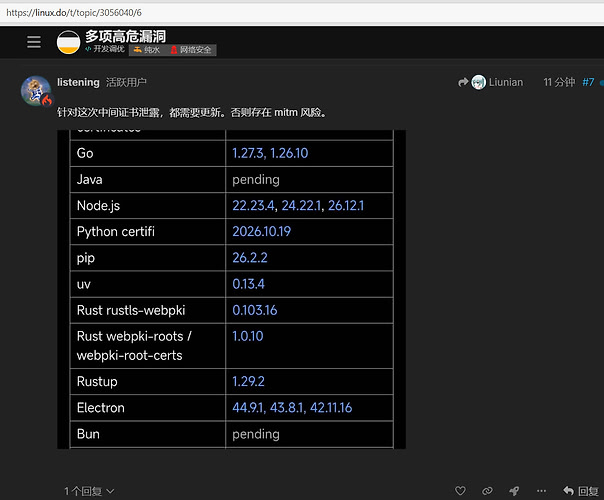
* 帖子来源Linux.do
附近帖子
- ↑deepseek-v4.1flash-1017 制作的视频效果还很不错
- ↑claude的重置卡都是哪来的
- ↑软著有什么想法吗
- ↑让dsv4.1f简化一个插件,结果所有行为100%出错,最后dsh被塞满了屎山
- ↑大半夜的,抱怨几句
- 📍 还在加码,梅开二度: LiteLLM 1.107.0 遭到入侵,分发有毒代码,目前已被 PyPI 撤包
- ↓一连3个洞 很难想象有多少倒霉蛋全部用了
- ↓感觉有大事件要爆了(纯意淫)
- ↓分享两个Claude小技巧注意事项,想玩Claude的可以参考参考
- ↓宝塔更新了PHP7.4,8.0,8.1修复版本
- ↓宝塔还是挺负责的 大半夜更新php