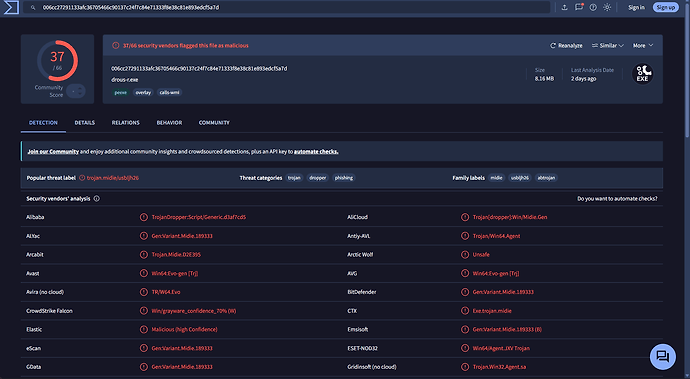
目前官方网站已经无法打开,工具也无法打开。
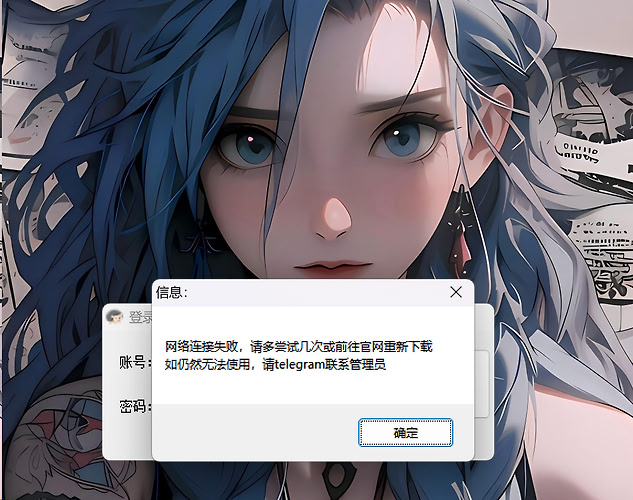
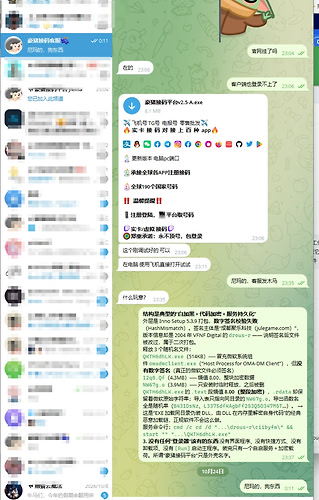
联系客服,客服直接发了一个假的新版登录器过来,AI分析是一个木马程序。|
这个平台貌似站里很多佬都在用,千万别打开这个程序,这类木马非常难清除,十分顽固。中招后隐蔽性很强,针对主流杀软做过特征应对,
【安全通报】"豪猪接X平台"木马样本分析:白加黑投放 + 反杀软 + 常驻 C2
样本文件名:豪猪接X平台v2.5-A.exe(8,554,148 字节)
SHA256:006CC27291133AFC36705466C90137C24F7C84E71333F8E38C81E893EDCF5A7D
MD5:A6F78CA013B817A8131FF7ED5BD66C9F
火绒定性:Trojan/W64.HiJack.dal!crit;批处理文件定性:Trojan/BAT.Runner.bb
一、一句话总结
伪装成"接X平台客户端"的木马投放器(Loader):外层是盗用正规公司签名的 Inno Setup 安装包,运行后通过 DLL 侧加载(白加黑) 劫持微软官方程序,注册 SYSTEM 服务 + 伪装计划任务 + 组策略给杀软"断网"三重持久化,最终通过被劫持的 Edge 提权服务建立常驻 C2 通道,杀掉还会自动重生。已确认有机器完整失陷(SYSTEM 权限 1 小时以上)。
二、它怎么骗过你
- 场景伪装:打着"豪猪接X平台 v2.5"
- 签名伪装:安装包带有"chengdu jule technology(成都某游戏公司)"的数字签名,但签名哈希与文件不匹配(被改包过),版本信息伪装成 2010 年的老程序(drous-r / VFNF Digital 2004),专治"看签名就放行"的安全软件和人
- 文件伪装:核心 EXE 是拷改的微软官方程序 omadmclient.exe,导入表被改成加载同目录的伴随 DLL,杀软按文件名/签名看都像系统组件
三、工作机制(完整投放链)
豪猪接X平台v2.5-A.exe(Inno Setup 安装包,8.5MB,盗用签名)
└─ 释放到 C:\Program Files (x86)\drous-r\ciibyfm
├─ 12q8.Qf (4.3MB 全高熵加密载荷)
├─ QKTH6dhLK.exe (篡改的微软 omadmclient.exe,导入表被改)
└─ NW67g.o (DLL 侧载代理,内含 4MB 加密载荷)
└─ 注册 SYSTEM 自启动服务 QKTH6dhLK(cmd /c start QKTH6dhLK.exe)
└─ 劫持 Edge 提权服务(MicrosoftEdgeElevationService,改自启并启动)
└─ 该服务(SYSTEM)成为常驻宿主,反复拉起 cmd /c C:\Windows\ccfapoQ.bat
└─ 投放 C:\ProgramData\ntuser.pol(恶意组策略:QoS 给 22 个杀软进程限速=断网)
└─ 伪装计划任务 \QKTH6dhLK(显示名"WPS Office Update Task",作者"Microsoft Corporation",每 10 分钟以 SYSTEM 重启服务)
└─ 最终载荷在内存中解密执行 → 伪 RuntimeBroker 进程外联 C2
四、失陷机器上的完整时间线(真实案例)
时间
事件
23:09:08
安装包开始运行
23:09:18
释放 QKTH6dhLK.exe;Edge 提权服务被改为自启并启动 → 被劫持为常驻宿主
23:09:21
安装 SYSTEM 服务 QKTH6dhLK;创建伪装计划任务;System32 生成两个 0 字节随机名标记文件(YQXQGMN、SBNMSLS)
23:09:24
投放恶意组策略 C:\ProgramData\ntuser.pol
23:10:06
批处理调用 tasklist/findstr/timeout(监视循环)
23:10:14
regsvr32 ×2(注册/执行 DLL)
23:10:21
Edge 提权服务以系统权限运行 C:\Windows\ccfapoQ.bat(火绒:Trojan/BAT.Runner.bb)
23:30:01
QKTH6dhLK.exe 预取文件生成 → 载荷确实运行了
00:18
伪 RuntimeBroker 外联 C2 103.101.176.18:6794(日本东京 Gnet,一台被拿下的 Windows 肉鸡,445/135/5985 全开,带 CVE-2020-0796)
最难受的两点:
- 杀掉伪 RuntimeBroker 进程,5–10 秒内自动重建并重连(父进程是被劫持的 SYSTEM 服务)——这是内存植入特征,删文件清不掉
- C2 持续在线 1 小时以上,攻击者同时持有用户权限 + SYSTEM 权限
五、反杀软手段(它清楚自己要面对什么)
ntuser.pol 用组策略 QoS 把 22 个安全软件进程限速到 1(等于断网),覆盖:
- Defender:MsMpEng.exe / MsSense.exe / MpDefenderCoreService.exe
- 360:360Safe / 360sd / 360tray / ZhuDongFangYu
- 火绒:HipsDaemon / HipsTray / HRUpdate
- 腾讯管家:QQPCRTP / QQPCTray / QQPCUpdate / QPCMgrUpdate / QMUI / WDPayPro
- 金山:kscan / kxemain / kxetray / kislive
- 以及其他(wsctrlsvc.exe 等)
六、IOC(自查用)
类型
值
文件哈希
SHA256 006CC27291133AFC36705466C90137C24F7C84E71333F8E38C81E893EDCF5A7D(8,554,148 字节)
安装目录
C:\Program Files (x86)\drous-r\(内含 ciibyfm 子目录)
恶意服务
QKTH6dhLK(SYSTEM/自启)
计划任务
\QKTH6dhLK(伪装"WPS Office Update Task")
批处理
C:\Windows\ccfapoQ.bat
随机名标记文件
C:\Windows\System32\YQXQGMN、SBNMSLS(0 字节)
恶意策略文件
C:\ProgramData\ntuser.pol
QoS 注册表键
HKLM\Software\Policies\Microsoft\Windows\QoS
C2
103.101.176.18:6794
其他释放物
C:\Users\Public\豪猪接码平台v2.5-A.exe
七、应对方案:
- 双击运行过的,按"已失陷"处理:该样本拿到 SYSTEM 权限后有多重持久化(服务+计划任务+组策略+服务劫持)和反杀软能力,清理只能止血,最终方案是重装系统
- 已运行的,立刻做:
- 所有密码当已泄露处理(邮箱、Steam、QQ、网盘、公司系统、各平台 token、SSH 私钥、rclone.conf)——用另一台干净设备改
- 检查邮箱的转发规则、过滤器、应用专用密码
- 查 C:\Program Files (x86)\drous-r、服务 QKTH6dhLK、计划任务、C:\Windows\ccfapoQ.bat、C:\ProgramData\ntuser.pol、HKLM\Software\Policies\Microsoft\Windows\QoS
- 防火墙临时封 103.101.176.18
- 杀软报"Whitelist/信任"文件时别急着放行——该样本大量利用合法文件名(omadmclient.exe、RuntimeBroker.exe、ntuser.pol)浑水摸鱼
八、关于"杀软怎么没拦住"
失陷机器上杀软确实报了 NW67g.o(Trojan/W64.HiJack.da!crit)和 ccfapoQ.bat,但:① 组策略 QoS 限速拖延了杀软响应;② 载荷加密,静态查不到;③ 服务劫持后进程树看起来合法。所以中招后不能只靠杀软自动处理,必须人工按上面的清单查。
分析说明:以上结论基于对样本的静态分析(未执行)和一台受影响机器的本地证据交叉验证。样本已隔离保存,准备提交 VirusTotal(SHA256 006CC27291133AFC36705466C90137C24F7C84E71333F8E38C81E893EDCF5A7D)。

 what's more 10-24 03:091楼
 徐秀 10-24 03:142楼
 🦐虾佬 10-24 03:163楼
 蛙蛙 10-24 03:174楼
 诺曼底企鹅 10-24 03:185楼
 yeluo001 10-24 03:236楼
 且笑风尘不敢造次 10-24 03:347楼
 系统提示 10-24 03:388楼
 xiayi 10-24 03:399楼