记录下这最糟糕的一天,至少是今年最糟糕的
命运还是从一个美西4837开始,几个月前随手买来临时用的,用着发现,我只是浏览网页和agent,也就懒得重新找方案了,就这样直连自建代理用
直到上个月,4837开始频频丢包,断流,我听说dmit的电信是毕业鸡,就10u买了,随后也是莫名其妙的回程丢包,发工单也不理人直接关闭工单了,去申请换ip也拒绝,半个月后就退款了
然后我又买了一台9929去拉这台…
根据上贴,没想到啊没想到,#@#@#居然还有第三关等我
我的代理链路是这样的
本机 → 美西线路鸡入口 → IPIP 隧道 → 美西鸡落地 → 互联网
因为落地是4837,虽然也可直连但是炸的厉害,于是套一层cn2中转
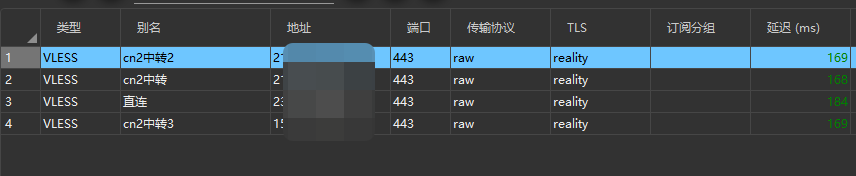
总共试了大概五台机器去拉这个,昨天又去买了不同的两家电信线路鸡,无一例外,还是炸了
百思不得其解啊,然后我就顶着这雷霆4837的线路直连,刚好今天tibo重置,开满astra去排查了几个小时,真是从代理软件,tun模式,虚拟机都用上了,各种一顿查,居然是线路鸡和落地鸡使用的IPIP隧道的问题
后面改成无加密的GRE隧道就正常了,也没怎么出现丢包断流的情况了,astra推测可能是什么网络设备不支持乱七八糟的,不太懂这些底层网络传输

 lovesusu 10-25 14:101楼
 2111 10-25 14:572楼