Tailscale SSH 漏洞可能让黑客从一台被攻破的设备获得跨服务器的 root 权限 | Tailworm

🐟 2026-10-26 14:47 1


[!quote]+


一份新的安全报告警告称,Tailscale SSH 存在缺陷,可能导致黑客从一台被攻破设备转移到其他服务器上进行 root 权限。Tailscale SSH 允许获批设备通过私有网络相互登录。


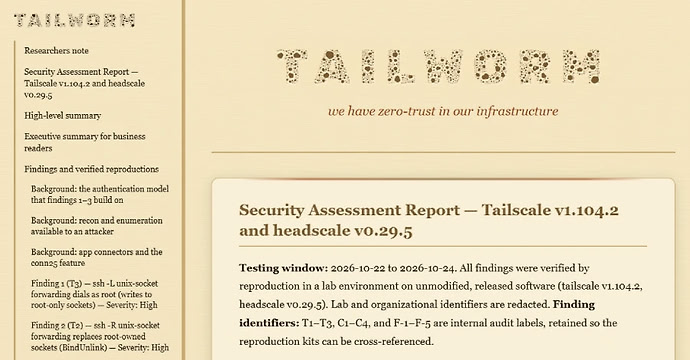
这份名为《尾虫》的报告由安全研究员Erica Windisch(来自Cyberdione Labs)于2026年10月25日发布。Tailscale尚未确认这些发现,截至报告日期,也未发布任何公告、CVE编号或固定版本。


[!quote]+


据本周发布研究结果的安全研究人员称,Tailscale网络上被黑的单个设备可以被用来获取其可访问的其他服务器的root权限。


攻击需要两个条件:Tailscale SSH设置为允许端口转发,以及攻击者已经控制了一个网络访问规则允许连接到目标的设备。


这些发现于10月25日由Cyberdione实验室的Erica Windisch发表在一份名为《尾虫》的报告中。Windisch在实验室里测试了Tailscale 1.104.2版本和Headscale 0.29.5版本(一些网络用来运行Tailscale而非公司托管服务的自主机服务器)。


报告描述的是对该软件的测试,而非针对真实网络的攻击。截至发布时,Tailscale尚未发布安全公告、CVE标识符,也没有固定版本。


Tailscale已公开回应。公司工程副总裁迈克·沙弗在Reddit上写道,Tailscale已经收到了报告,已经与外部安全专家一起研究了同样的领域,并发现了正在努力修复的问题。Shaver表示,公司仍在确定哪些设置受影响,并且“不建议所有人都禁用Tailscale SSH”。


Tailscale SSH 的工作方式不像普通的 SSH 服务器。它不是检查连接用户的密码或密钥,而是识别设备,并用单一访问规则决定该设备是否可以向目标开启SSH会话。


因此,攻击无需被盗的密码或密钥。报告称,攻击者首先需要在一台设备上立足,而攻击者通常可以通过这些方式获得:易受攻击的网页应用、被污染的软件包、钓鱼攻击或被盗的登录信息。Tailscale并不能创造第一个立足点。


管理员能做多少取决于网络运行的地点。在Tailscale的托管服务中,转发可以根据规则关闭。在 headscale 版本 0.29.5 中,转发功能完全无法关闭。报告指出,因此,每一项SSH资助都应被视为目标的扎根。


在实验室里,温迪施分阶段展示了这个问题。使用标准SSH端口转发,普通会话会使根级Tailscale进程连接到只有root应访问的系统套接字,测试几乎立即获得root权限并读取系统密码文件,无需管理员权限。


第二种方法是用攻击者拥有的套接字替换root拥有的套接字,允许对某些服务直接执行root命令。


第三种方法通过在检查文件路径和使用文件路径之间进行竞速,从而破坏了限制转发可访问文件的安全检查。报告称,这条链条在实验室中更进一步:它捕获了一个用于注册新设备的密钥,并用该密钥将攻击者自己的机器作为可信服务器连接到网络。


这一最后一步仅在未启用 Tailscale Tailnet Lock 功能的网络上从头到尾有效。在有这些功能的网络上,所需的机密在传输过程中被捕获,但最后一步并未完成。


温迪施形容整体结果是“可蠕虫化”的。在实验室里,一台被攻破的设备可以在不到一秒内传播到所有访问规则允许的设备,无需密码、密钥被盗或用户操作。


报告称,“网格将一个普通立足点转变为全舰队的特权访问,速度为机器速度。”这种传播是在实验室测量的,现实网络上看不到。


报告指出了两个阻碍传播的因素:以单一源到目的地的访问规则编写,自行阻止了传播;以及绑定于硬件(如TPM或安全飞地)的设备密钥。


一些读过报告的研究人员公开质疑“可驱虫”的描述,而另一些则认为根通路的发现很严重。


SSH问题是报告中的11项发现之一,报告还涵盖了Tailscale的应用连接器、发球功能、设备间使用的DERP中继以及headscale。温迪施告诉《黑客新闻》,SSH权限升级“令人担忧”,但应用连接器的发现“可能对某些组织影响更大”。在一个名为conn25的实验性功能中,应用连接器的发现允许允许用户将流量发送到安全团队从未批准的目的地,包括云服务提供商的元数据服务,该服务可以发放服务器凭证。


所有发现都仅依赖于温迪施的报告。没有其他研究者公开复刻过这些数据,Tailscale也未确认具体的技术声明。温迪施表示,这些发现背后的概念验证代码并未公开,她只将代码提供了给Tailscale的安全联系人。


Windisch称此次披露“报道但未协调”,他在Ycombinator HN上写道,至少有一位评论者称未先向Tailscale报告发布是不负责任的。


针对《黑客新闻》的提问,温迪施表示,她实际上在公开发布前已将报告副本和概念验证代码交给了Tailscale,并于事先的周六发送给公司的安全联系人。她表示,此前也向公司首席执行官表达了对Tailscale架构的担忧,并公开发布了文件哈希,并建议用户禁用Tailscale SSH。


这份报告是Tailscale同一部分一系列问题中的最新一例。2026 年初,公司修复了 Tailscale SSH 和服务器套接字处理的若干缺陷,其中包括 SSH Unix 套接字转发可能到达特权套接字(版本 1.98.9)。


最新回复 (16)
  • Sokeu 10-26 14:52
    1楼

    如果有人能进入你家客厅, 那他就能进入卧室和厨房,因为这两个地方通常不单独锁门.^-^

  • 🐟 楼主 10-26 14:53
    2楼

    我去,不早说,其实这些地方平时也不关门的

  • durianp 10-26 14:56
    3楼

    这比喻太好了。一台设备都被人掌控了,基本所有内网设备都默认要遭殃了。

  • L谷歌 10-26 15:04
    4楼

    蹲后续啊佬,现在是我家大门常打开

  • Dale001 10-26 15:06
    5楼

    能出一个安卓直接获取ROOT的权限漏洞就好了

  • 一摩尔氚 10-26 15:08
    6楼

    还给许愿上了 ^-^ 真出了那就真的难绷了

  • 🐟 楼主 10-26 15:10
    7楼

    不开Tailscale SSH 就好了也许?

  • 竹凌 10-26 15:10
    8楼

    早都满天飞了,详情请搜索 临时root,酷安都玩出花了 ^-^

  • 🐟 楼主 10-26 15:10
    9楼

    看你是哪家厂商(

  • 0v0 10-26 15:10
    10楼

    没升级的机器试试ghostlock

  • Fishe 10-26 15:15
    11楼

    那我许愿一个ios26一键越狱的漏洞 ^-^

  • 梓(猫猫版) 10-26 15:21
    12楼


    肥肠安全罢(

  • 哈比 10-26 18:44
    13楼

    让我盲猜一手,是不是前几天那个漏洞干的?如果不是的话就指正一下我。

  • 哈比 10-26 18:45
    14楼

    不得不说你这个比喻真的很形象啊

  • 🐟 楼主 10-26 18:45
    15楼

    其实感觉是Tailscale SSH 功能没做好鉴权()

  • 丛雨 10-26 19:54
    16楼

    tailscale SSH本来也不好用。本来输入密码或者密钥登录就完事,还得跳转到浏览器才能登录。窝登我自己的设备还需要tailscale的服务器来同意吗。所以窝嫌麻烦一直不开。

* 帖子来源Linux.do
返回