! python -c “import json,io;p=r’C:\Users\Administrator.claude\settings.json’;d=json.load(io.open(p,encoding=‘utf-8’));d[‘permissions’]={‘defaultMode’:‘bypassPermissions’,‘allow’:[‘Bash’,‘Read’,‘Edit’,‘Write’,‘Glob’,‘Grep’,‘Agent’,‘Skill’,‘WebFetch’,‘WebSearch’,‘mcp__ui_tars’],‘deny’:[‘Bash(git reset --hard:)','Bash(git clean:)’,‘Bash(git stash:)','Bash(git push:)’]};io.open(p,‘w’,encoding=‘utf-8’).write(json.dumps(d,ensure_ascii=False,indent=2))”
在claude对话框中输入这些,然后,重开cli,就可以了
claude自己解决的::“
这行命令做三件事:
- 把默认模式设为 bypassPermissions:工具调用直接执行,不再经过分类器。这是唯一能保证后台子代理也不被拒的模式,因为后台子代理没法弹窗请你确认。
- 把常用工具加入 allow 白名单:以后就算又切回别的模式,这些工具也不会被挡。
- 保留 deny 黑名单:git reset --hard、git clean、git stash、git push 照样拦截。这几条是你项目里一直守的规矩(不清场、纯本地不推送);deny 在 bypass 模式下仍然有效。
改完要重开会话才会按新的默认模式启动。要知道,bypass 之后除了上面四条,所有操作都不再确认。”
—冲开cli之后,会多一个模式bypass模式,如图:
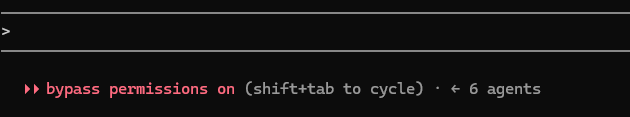
此方法在any适用

 冰冻芋头 10-28 05:331楼