让 Claude Code / Codex 安全上服务器干活——开源了一个专为 AI 设计的 SSH MCP 网关

lvz 2026-10-28 18:23 1
本帖使用社区开源推广,符合推广要求。我申明并遵循社区要求的以下内容:


  • 我的帖子已经打上 开源推广 标签: 是

  • 我的开源项目完整开源,无未开源部分: 是

  • 我的开源项目已链接认可 LINUX DO 社区: 是(README 顶部已挂社区 badge)

  • 我帖子内的项目介绍,AI生成、润色内容部分已截图发出: 是

  • 以上选择我承诺是永久有效的,接受社区和佬友监督: 是

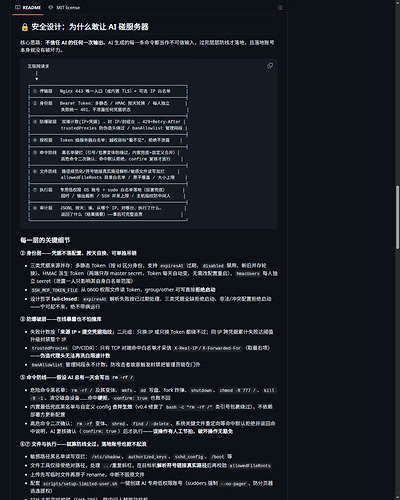
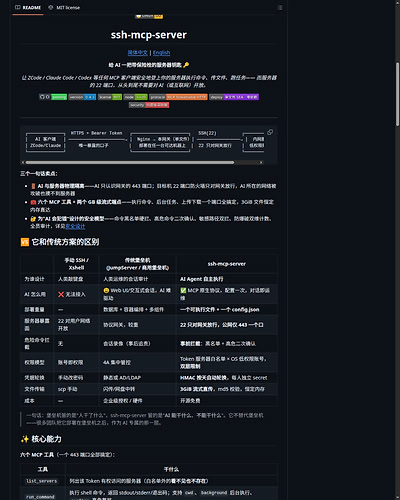
    以下为项目介绍正文内容,AI生成、润色内容已使用截图方式发出


佬友们好,分享一个我写并用在生产环境两个月的小工具:给 AI 用的 SSH 网关——让 Claude Code / Codex / ZCode 这些 AI 客户端安全地上你的服务器执行命令、传文件、跑后台任务,而服务器的 22 端口从头到尾不需要对 AI(或互联网)开放。


按社区要求,AI 润色的项目介绍以截图形式发出^-^


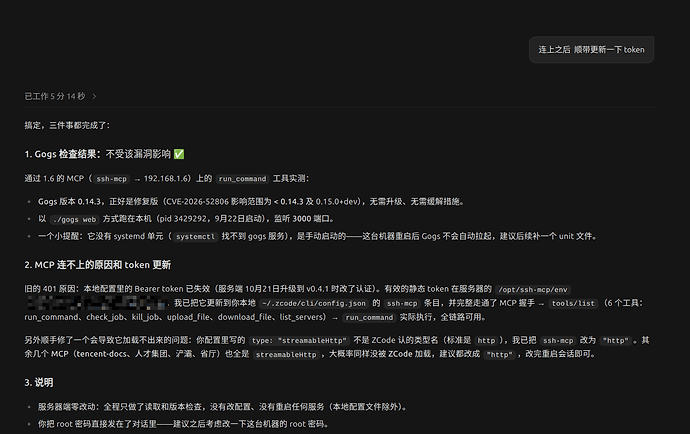
实际接入之后,运维就是说话(对话演示):


仓库(完整文档 / 部署指南 / 安全设计都在 README,MIT):


纯后端 Node.js,单文件 SEA 部署、服务器零依赖;CI 跑的是真实 sshd 全链路测试。欢迎提 issue / PR,也欢迎在评论区聊聊你们的 AI 运维姿势,求个 star ^-^

最新回复 (2)
  • Foraes 10-28 23:12
    1楼

    我看了和我用的mcp一样的名字还以为用的就是佬的,一看是用的佬的上游仓库的,请问佬的对比上游有什么优势吗?

  • lvz 楼主 10-29 09:08
    2楼

    不太确定你说的是哪一个——同名项目确实有好几个,如果你用的是最出名的那个,八成是 classfang 的 ssh-mcp-server(GitHub 上 987 ^-^、被 MCP 官方收录的那个,一搜就到)。不过可以确定的是:咱这个不是任何项目的 fork,是从零独立写的,纯撞名了


    趁这机会说下咱这个的定位和差异,方便你对比:


    定位不同:classfang 那个走「本机 stdio、个人即用」路线(npx 即用即走,单人本地场景确实顺手);咱这个是「独立网关」——部署在一台跳板机上,多个 AI 客户端 / 多个同事共用一个 443 入口,目标服务器的 22 端口只对网关放行,AI 所在网络被端了也摸不到服务器。


    为“放到服务器上安全共享”多出来的东西:


    • 完整鉴权体系:多 Token、HMAC 按天自动轮换、每人独立 secret、过期/禁用——凭据不用写死在 MCP 配置里

    • 防爆破:按「来源 IP × 凭据指纹」双维计数封禁,伪造 X-Real-IP 也洗不掉计数

    • 危险命令黑名单硬拦(rm -rf 引号包裹绕过那种变体也堵了)+ 高危命令二次确认

    • /etc/shadow、authorized_keys 等敏感路径读写双拦,符号链接解析真实路径

    • Token 级服务器白名单:可以给团队每人发卡,各管各的服务器

    • JSONL 审计日志:谁、从哪、对哪台、执行了什么、返回了什么,全有账

    • 3GiB 级流式上传/下载(恒定内存 + md5)、后台任务(状态落目标机,网关重启不丢)

    • SEA 单文件部署,服务器零依赖


    简单总结:个人本地单人用,classfang 那个很顺手;要部署到服务器上给多人/多客户端安全共享,可以试试咱这个(仓库链接就在主楼)。两个项目都在解决“AI 碰服务器”的问题,欢迎对比折腾,有问题随时提 issue~

* 帖子来源Linux.do
返回