【勒索预警】群晖NAS最新版遭勒索病毒攻击,疑似涉及0day漏洞!

Null404 2026-10-29 11:15 1
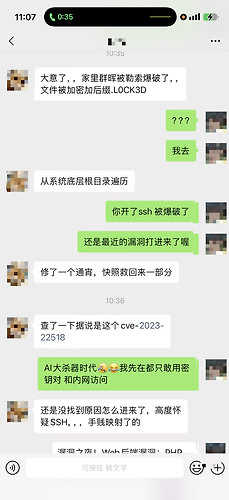
今天突然收到朋友的来信:

说家里的群晖被加密勒索了,开始我只是因为是最近的php等高危漏洞


遂收集相关资讯如下:

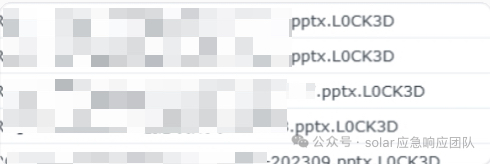
“Solar/360应急响应团队处置了多起群晖NAS勒索事件。攻击者加密NAS中的文件,在原扩展名后追加 .LOCK3D,并留下名为 read-me3.txt 的勒索信”


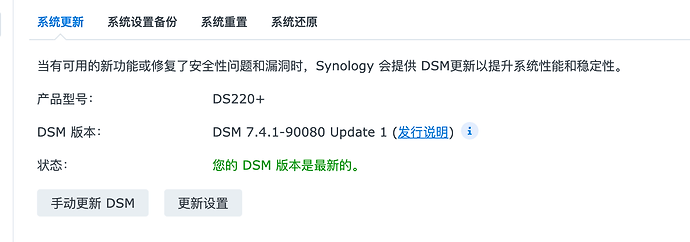
值得注意的是,受害设备已经更新至DSM 7.4.1-90080 Update 1。由于入侵入口尚未确认,现阶段不能认定DSM本体存在0day,也不能排除套件、插件、账号凭据或其他服务被利用。

多个文档在加密后被追加 .LOCK3D 后缀,原文件已无法正常打开。


而且!

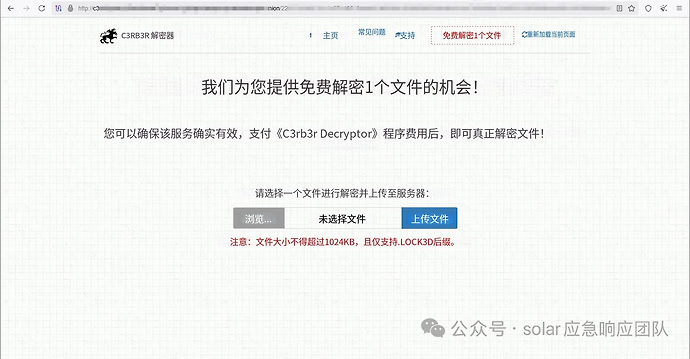
C3RB3R的暗网站点提供“免费解密1个文件”入口,允许上传不超过1024 KB的 .LOCK3D 文件,用于向受害者证明其具备解密能力


最新回复 (19)
  • 公孙厕 10-29 11:17
    1楼

    官方好像没有说明嘛 这个消息 是否是内部什么文件上传导致的?

  • CKun 10-29 11:19
    2楼

    漏洞是什么都不知道这就很难办了啊

  • sunfly 10-29 11:24
    3楼

    白群最新版需不需要注意呢?

  • sunfly 10-29 11:26
    4楼

    有帖子说是 dsm 的 CVE-2024-10441


    下午2点的时候发现服务已经无法正常使用,然后登陆面板查看docker被卸载了,然后我查看文件,发现所有文件后缀都多了一个[.L0CK3D],并且每一个目录中多了一个read-me3.txt的文件:
    [image]
    ======进度======
    我的服务器是在家里的公网ip,当天下午5点左右,家里的小米摄像头突然挂掉了,我猜应该是同局域网内被感染了。
    ======1======
    因为他既…


    目前的分析把入侵根因指向 DSM的 CVE-2024-10441,而不是Gitlab。很多运行Redpill的黑群基本上不会随便更新dsm最新版本,导致漏洞未修复暴露给了公网。请大家自查

    最最重要的事情
    如果不幸和我一样中招,不要慌乱的拔电源!
    断开公网连接,打开本地SSH,交给AI保留现场,隔离保存加密二进制文件和内存dump,由希望可以逆向出主密钥帮助文件恢复。

    救灾仓库已上线…
  • Null404 楼主 10-29 11:40
    5楼

    我去看了一下安全报告,官方没有给出,说明,在最新的版本中也会中招

  • Null404 楼主 10-29 11:47
    6楼

    需要的,新版也有用户中招

  • BigOrange 10-29 11:53
    7楼

    坏了 今天上班才刷到这个帖子

    我DSM 还是7.0.1 版本的

  • crossccg 10-29 12:15
    8楼

    我中奖了…在pve里面安装的黑裙,现在群晖重启提示数据损坏要重装了

  • y7560993 10-29 12:20
    9楼

    黑裙马上去关22端口,算了,直接关机吧

  • 韩老魔 10-29 12:20
    10楼

    我的也还是这版本,先关公网访问再说

  • 54iceblock 10-29 12:20
    11楼

    吓得我赶紧去看了一眼。我的还是7.2那条线上的,不过安全补丁和最新的7.4那条线上同步。为了硬解码不想升7.4

  • 星河璀璨 10-29 12:22
    12楼

    只要没向公网暴露,暂时还是安全的?

  • 正琪 未 10-29 12:54
    13楼

    我的老机器,还是7.1.1版本。这个还是最终版

  • sunfly 10-29 13:16
    14楼

    先把 ipv6 访问关了

  • sunfly 10-29 13:19
    15楼

    什么版本的?

  • sunfly 10-29 13:19
    16楼

    先关公网访问了

  • 瓦力 10-29 14:47
    17楼

    文件没被锁就是还没中招吧,赶紧关机

  • wbbaxb 10-29 14:54
    18楼

    哈人,以后nas都不敢暴露到公网了,组网自己玩玩得了

  • crossccg 10-29 15:19
    19楼

    好像最新版别人也中招了,可能是我开了公网5001端口,群里他们改了端口的没中招

* 帖子来源Linux.do
返回