
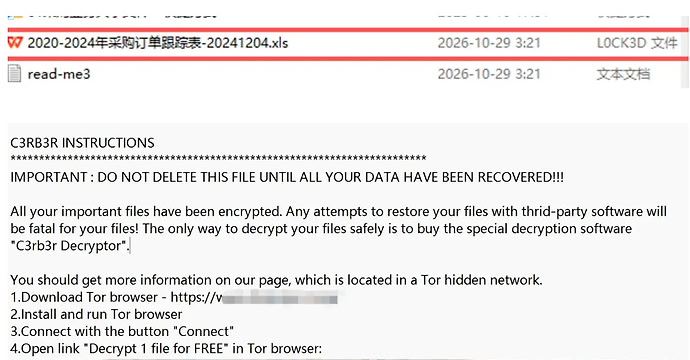
群晖疑出现0day漏洞,28日-29日凌晨大量nas用户集体被黑客植入勒索病毒
jimmy chiang
2026-10-29 15:21
1
最新回复 (13)
-
 Evan2333 10-29 16:061楼
-
 猪肉张 10-29 16:072楼
-
猪肉张 10-29 16:083楼
-
Evan2333 10-29 16:094楼
-
 一朵风中摇曳的大白菜 10-29 16:105楼
-
 neteroster 10-29 16:106楼
-
猪肉张 10-29 16:127楼
-
 sym 10-29 16:148楼
-
 xyuuii 10-29 16:149楼
-
 新城队员 10-29 16:1510楼
-
jimmy chiang 楼主 10-29 16:2311楼
-
jimmy chiang 楼主 10-29 16:2312楼
-
Evan2333 10-29 16:2613楼
* 帖子来源Linux.do
附近帖子
- ↑楼主目前是全栈,昨天一天用 GPT 大概烧 30 亿的 Token,想看看各位佬每天的 Token 用量
- ↑发泄情绪,上了一个不老实的美国att家宽拼车,说一下事情经过
- ↑【基金分析系统】更新了些功能
- ↑每月20刀的 GPT Plus 真的还值得留着吗
- ↑红米K100 pro max 12+512 双十一价格:3849 这价格咋样?
- 📍 群晖疑出现0day漏洞,28日-29日凌晨大量nas用户集体被黑客植入勒索病毒
- ↓gemini的jio订阅掉了 不能重复订阅 还有什么办法能剽gemini
- ↓门只是反锁了,师傅一顿操作,直接逼我现场买锁
- ↓qwen4系列出现在代码中
- ↓领导考核token消耗
- ↓如何评价知乎装逼哥的言论? 事实是Prompt Engineering不仅没有过时