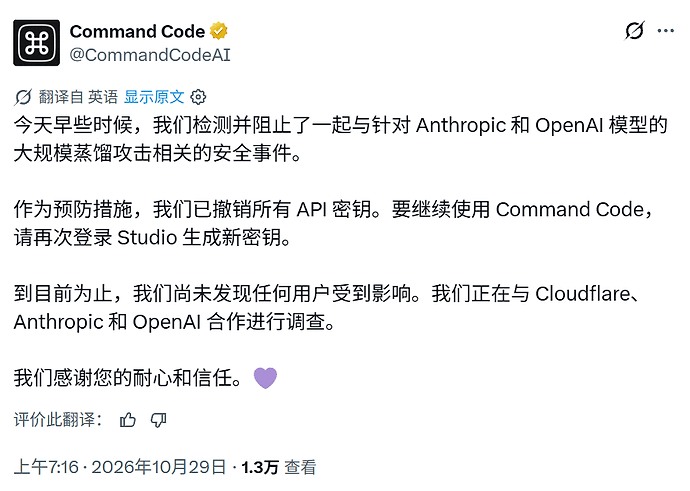
【Command Code】为阻止大规模蒸馏攻击已撤销所有 API 密钥

taikoo454 2026-10-29 09:23 1
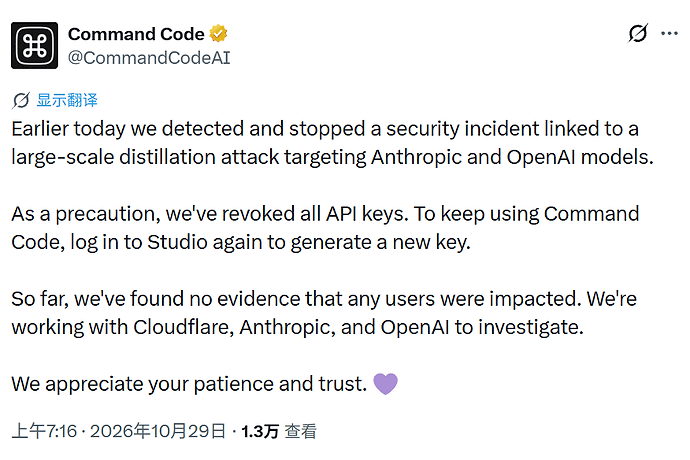


我说神了

最新回复 (16)
  • 冬马99 10-29 09:24
    1楼

    纯粹是给自己加戏,隔壁重置的API key,你也给我重置API key,今天他妈的花了20分钟就搞这个事情,我还以为我出问题了 也不想想自己几斤几两,人家真蒸馏用你这个套餐吗?纯属蹭热度 他说没影响到用户,我就被影响到了

  • 知取 10-29 09:25
    2楼

    这个剧本怎么在opencode那里见过…


    上次是秘钥泄露,我朋友被刷了几千,也叫做“蒸馏攻击”


    所以能不能承认自己草台啊,秘钥泄露就是泄露,蒸馏攻击和秘钥有毛线关系

  • 三月七 10-29 09:25
    3楼

    用这玩意当生产场景的有福了,随便事故 ^-^

  • 翠花上酸菜 10-29 09:26
    4楼

    蒸馏变成了一个万能甩锅词,上次opencode因为创造了蒸馏攻击这个词替代密钥泄露被一堆网友喷了两天

  • 三月七 10-29 09:26
    5楼

    说的是没毛病,本来没影响的,他操作完就影响了。

  • lueluelue 10-29 09:27
    6楼

    这些家都是官 key,拿去蒸馏多爽,不用跟 OpenAI 和 Anthropic 玩心机^-^

  • fqmoon 10-29 09:28
    7楼

    补偿呢? 没有任何用户受到影响,取消key不算呐

  • hl128k 10-29 09:29
    8楼

    怎么不发个公告或者邮件呢,事后就发个x有点懒狗

  • 相遇不识君 10-29 09:29
    9楼

    蒸馏那个体量的用量,谁去买订阅不断的换账号啊。基本都是直接用api

  • 时予曦月 10-29 09:29
    10楼

    **玩意,我设了四五个 key 在不同的 agent 接入,一大早起来登不上。你封禁账号我都不说什么了,你现在告诉我吧所有 key 删掉???请问蒸馏和 key 有什么关系?

  • 朝香夏织 10-29 09:31
    11楼

    其实就是key全泄露了,造了一个词叫蒸馏攻击转移矛盾

  • kiki 10-29 09:35
    12楼

    是的,做大事最忌讳唯唯诺诺,这种不稳定渠道,搞了降智。最后练炸了。更亏。所以都是稳定渠道,钱反而不是问题。

  • Ovear 10-29 09:43
    13楼

    万物皆可一转蒸馏,也不用鉴别是不是虚空蒸馏,反正上嘴皮碰下嘴皮就指控“蒸馏攻击”,自己草台秘钥泄露也是“蒸馏攻击”,也不提数据泄露,也不走数据泄露的通知流程和事故调查披露,问还可以“由于安全原因无法详细说明”。


    真的是什么阿猫阿狗都学到这套,还屡试不爽。


    “蒸馏”污名化居然还真黑A\成功了,真的\啊。


    下一步是不是就要污染模型语料库,直接定性“蒸馏”万恶不赦,下处决通知。


    我看还没成为“荒坂公司”,A\就已经迫不及待的到处测试自己设置议题的能力了。

  • raitozjz 10-29 09:49
    14楼

    哈哈我也觉得 ^-^ 一大早起来 发现401了 昨天还好好的

  • 知取 10-29 09:59
    15楼

    有没有可能就是秘钥泄露,和opencode一样。蒸馏的看不上他这种的,充其量是个大点的中转站,入眼也至少得是az和aws这种基础设施云服务商了

  • lueluelue 10-30 06:47
    16楼

    这有啥看不上,黑opencode和commandcode自己的gpt/claude/gemini key,几十万刀api也看得上,毕竟满血

* 帖子来源Linux.do
返回