CPA被扫了,佬友们警惕,速查

ctjian 2026-06-22 15:00 1
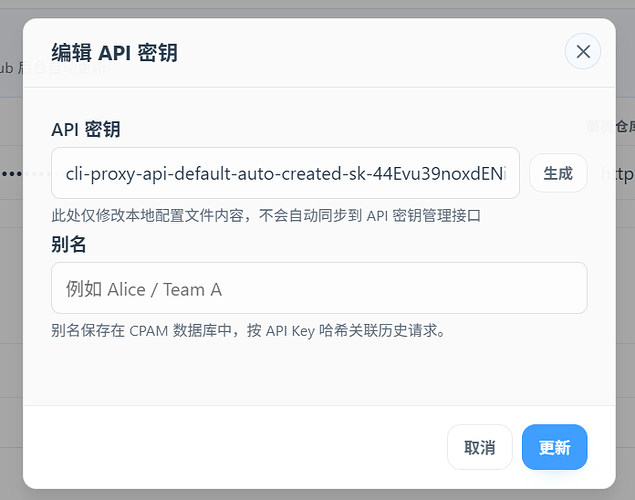

速查是不是有cli-proxy-api-default-auto-created开头的key


CPA-managemant-Plus 版本是6.17更新的,

CPA版本是v7.2.16


目前还不知道是什么原因,就刚刚两个小时左右,被瞪了90刀,rmb 35


开了公网,唯一的原因,不知道是不是密码太弱。

最新回复 (15)
  • CWG 06-22 15:01
    1

    我都是拿的 uuid,自己再加几个字符

  • bomky 06-22 15:02
    2

    我都是内网使用,应该不存在被扫的风险

  • 可靠性白熊. 06-22 15:02
    3

    我的CPA在私网,么有暴露在公网,给内部团队用的

  • 咕嘎治愈世界 06-22 15:04
    4

    吓得我一激灵,我咕嘎一声打开 cpa跟sub2api上去看有没有,库库一顿查。


    发现我没号源,它加了还得倒欠我2刀。嘿嘿,咕咕嘎嘎

  • origin 06-22 15:06
    5

    最近好像看到多起cpa被盗刷的帖子了,难道是有什么0day漏洞?

  • kei233 06-22 15:07
    6

    打开CPA一看,唯一的死而复生的free号也401了 ^-^

  • MarvekG 06-22 15:08
    7

    看了下自己的没问题,没有用默认端口,用的Nginx反代+强密码+HTTPS。

  • tiandao716 06-22 15:34
    8

    内网不存在被扫得可能,除非你电脑中毒了例如远控

  • _error 06-22 15:45
    9

    我的是7.1.68。

    有检测到错误请求,并没有生成新的密钥,ip我已经手动ban了


    8.219.150.152
  • ABS 06-22 16:21
    10

    没用cpa,用的cockpit tool反代的gpt,所有生产电脑用的tailscale搭建的内网,目前没啥问题

  • nimabibi 06-22 16:55
    11

    没事的,我的CPA现在账号已经被奥特曼干光了

  • 肖深刻的九叔 06-22 16:56
    12

    没有什么0day ,全都是基本的安全意识薄弱导致的被扫

  • 点墨 06-22 16:58
    13

    一点不慌 端口加了白名单 稳如老狗

  • 小强 06-22 17:31
    14

    改成私网+IP白名单是不是就安全了佬

  • woi 06-22 17:33
    15

    我的都改用私网部署了 再加上IP白名单,再转一个代理

* 帖子来源Linux.do
返回