
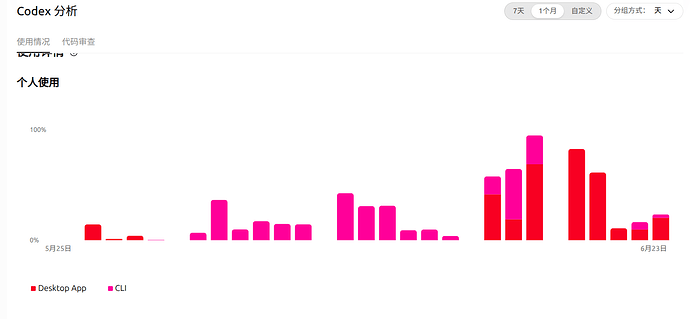
CPA额度被别人蹬了,求助怎么找出原因
Kiwa
2026-06-23 19:52
1
最新回复 (6)
-
 LLL 06-23 19:551楼
-
 hzqst 06-23 19:552楼
-
 Chongdalibo 06-23 20:043楼
-
 黑化喵喵 06-23 20:074楼
-
Kiwa 楼主 06-23 20:215楼
-
Kiwa 楼主 06-23 20:236楼
* 帖子来源Linux.do
附近帖子
飞读
Kiwa
随机推荐
- MJJ们,你们都用什么邮箱?
- 真的会有这种价格的VPS吗
- claude除了官方,还有什么渠道的套餐比较划算吗?claude官方封禁太严了用不了
- GPT PRO 20 直接登录官方账号,这样到底是什么原因?
- 大家用的都是什么网盘会员
- 【副业】ai助能制作短视频平台小说推文-1-文案
- 美国历任总统的腐败得分。川普仍然不失所望的一骑绝尘。
- aethercloud的Manassas Prime V6不是家寬吗?
- 有没有佬知道如何提取steam清单,无家庭组但想本机共享游戏
- 我真绷不住了:让我崩溃的是什么呢,你用astra,open ai给你路由到luna,你用5.6sol,open ai反而给你路由到6 sol