一个 MCP 远程你的多台电脑和服务器,并统一管理每台设备上的 Skill 与插件

x x 2026-09-28 12:36 1


开源推广

本帖使用社区开源推广,符合推广要求。我申明并遵循社区要求的以下内容:


我的帖子已经打上 开源推广 标签: 是

我的开源项目完整开源,无未开源部分: 是

我的开源项目已链接认可 LINUX DO 社区: 是

我帖子内的项目介绍,AI 生成、润色内容部分已截图发出: 是

以上选择我承诺是永久有效的,接受社区和佬友监督: 是

以下为项目介绍正文内容,AI 生成、润色内容已使用截图方式发出


书接上回


^-^
开源推广

除了我在之前帖子说的控制本地设备和编写代码之外,AgentDock还可以:

接入Skill
接入MCP
控制Codex/Claude/Grok
控制浏览器
等等

最关键的是现在网页GPT不限额度

但是很多人不知道怎么连接GPT,所以写个教程
这里以Windows为例:

在github下载最新安装包
按照提示进行安装 这里方便教学,选择临时cf地址,有自己域名的建议选…


之前在 Codex、Claude、WorkBuddy 这些客户端之间切换时,都得重新配置每台设备怎么连SSH地址鉴权等等,内网的电脑还得折腾内网穿透;

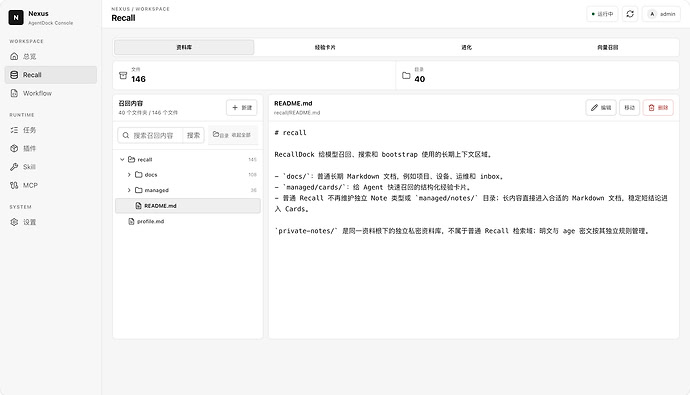
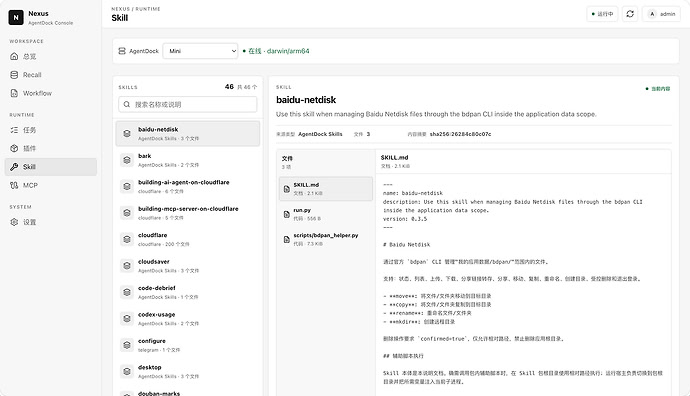
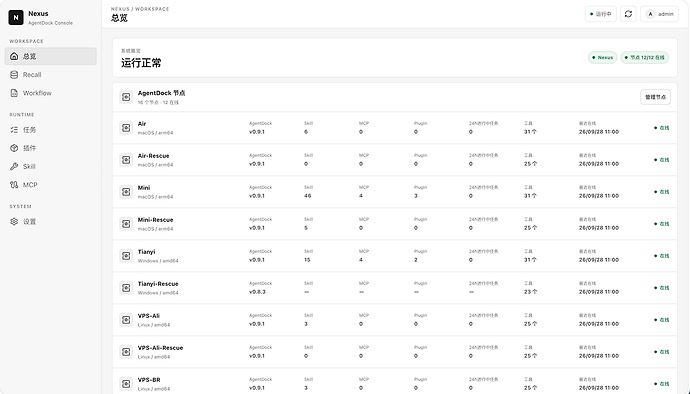
现在只需要一个 MCP,就能控制你的多台电脑和服务器,内网设备也无需暴露公网。


  • 总览所有设备以及最近在线状态


  • 所有设备共享记忆和工作流


  • 管理各个设备上的Skill、MCP和插件


有帮助可以给 github 点个 Star​ ^-^


  • AgentDock 相当于AI的双手, 真正触达你的每一台设备


  • NexusDock 相当于AI的大脑,拥有记忆和操控设备的总控


最新回复 (7)
  • 三三 09-28 12:51
    3楼

    这个项目真的很好用,目前已经用明白AgentDock了,下一步研究一下NexusDock,感谢佬友分享,已star

  • x x 楼主 09-28 13:10
    4楼

    如果没有服务器,可以像 agentdock 一样内网穿透一个 nexusdock,然后其他 agentdock 就都不需要内网穿透了

    之前: GPT → 一个 AgentDock

    现在: GPT → 一个 NexusDock → 多个 AgentDock

  • 三三 09-28 13:33
    5楼

    我现在本机agentdock用的是固定HTTPS公网域名的方式,如果我在一台服务器上部署了nexusdock,也采用固定HTTPS公网域名,那么我其他设备的agentdock都不需要固定HTTPS公网域名就能使用吗?

  • PowerDi 09-28 13:35
    6楼

    还是有点不太懂,agentdock是设备端的管理daemon,nexusdock是托管中心吗?harness可以使用agentdock的层级,也可以使用nexusdock的层级?

  • x x 楼主 09-28 13:46
    7楼

    对的,直接连接 nexusdock 就可以了

  • x x 楼主 09-28 13:46
    8楼

    对,可以直连 agentdock,也可以通过 nexus 来连接,后者不需要公网

  • 三三 09-28 13:49
    9楼

    明白了,这样其他agentdock就不用一个一个配置了,挺好

* 帖子来源Linux.do
返回