
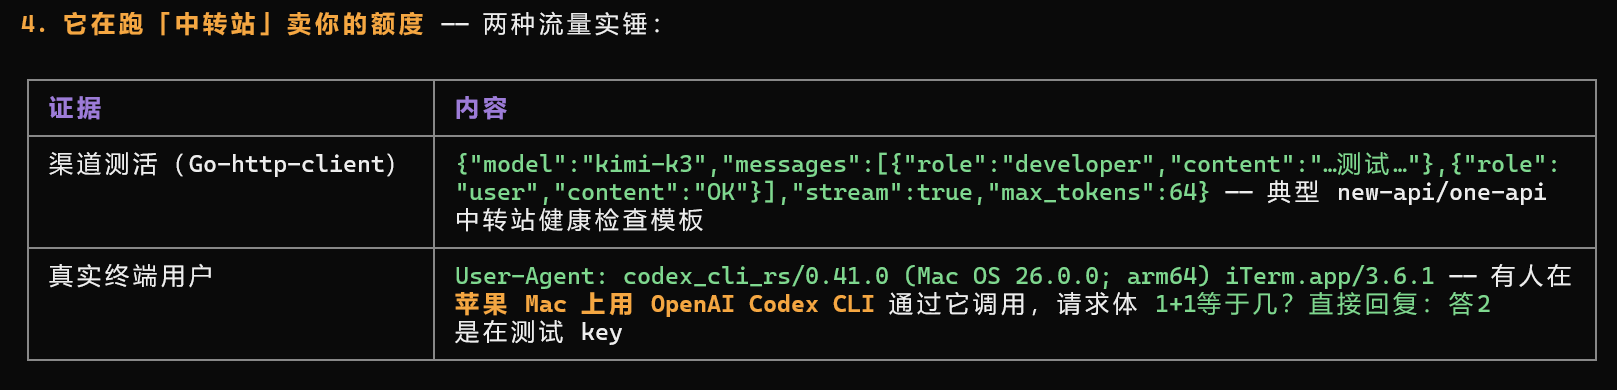
CPA被人盗用了
dikdkn
2026-09-28 17:20
1
最新回复 (11)
-
 cheng 09-28 17:221楼
-
 AIYao 09-28 17:232楼
-
 Dodo 09-28 17:243楼
-
 ruyu 09-28 17:254楼
-
 上界司命 09-28 17:255楼
-
 古咕顾 09-28 17:266楼
-
dikdkn 楼主 09-28 17:347楼
-
 xmk2025 09-28 19:068楼
-
dikdkn 楼主 09-28 19:189楼
-
dikdkn 楼主 09-28 19:2010楼
-
 Charles 09-28 19:2611楼
* 帖子来源Linux.do
附近帖子
飞读
dikdkn
随机推荐
- ds和gpt如何破限
- Ai 模型最低至 4 折 阿里腾讯华为火山国内站 7 折 阿里国际/GCP 可至 65 折 AWS 新号 65 折/老号无需迁移 85 折 腾讯国际 55 折
- codex 邀请好友,各得 1000 额度(等价$40), 欢迎填入我的 Muse 邀请码: ISAM5W
- 这是咋回事?aaitr
- 开长途有什么提神的办法
- 【PT】怎么及时获得站点开放邀请/注册的消息呢
- 开源项目 shidrive,欢迎品鉴!
- 大佬们我正在学习分布式存储相关知识,大家有没有什么推荐的课程,越详细越好,免费就更好了
- 【开源】【我的世界/SSH管理/探针/农场主与鸡】可建造版,超低内存占用,超低带宽占用
- 国区 Apple music 家庭车,招人, 40R/年。