
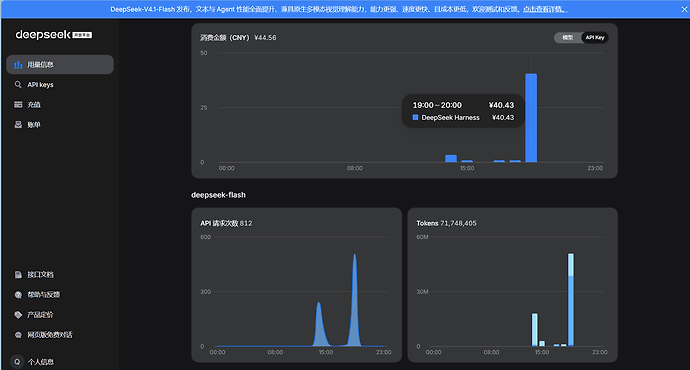
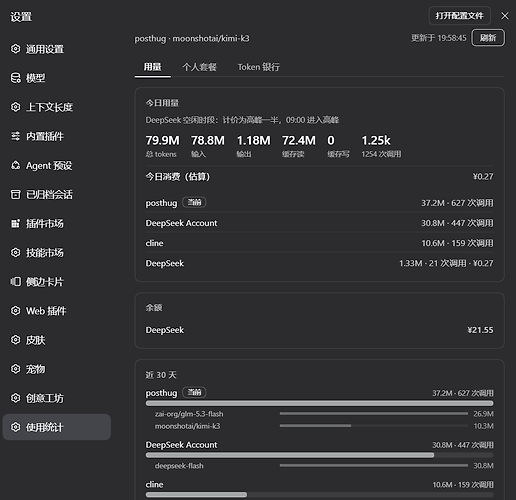
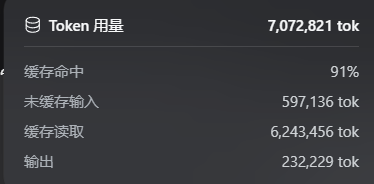
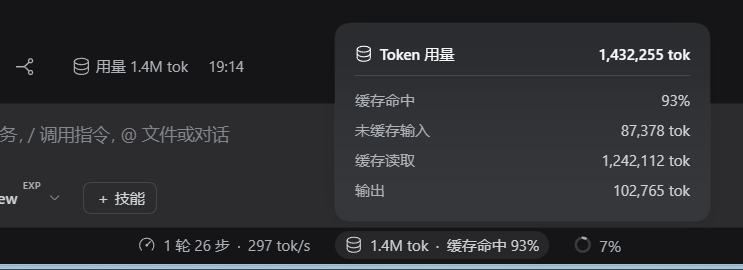
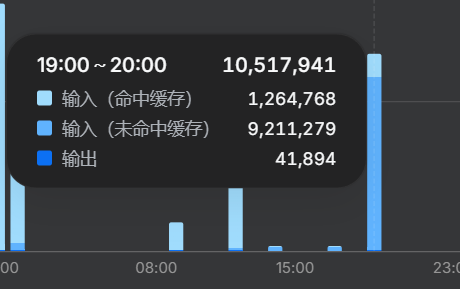
关于我的dsh客户端api密钥被盗刷这件事
樱井咲夜
2026-09-30 20:05
1


最新回复 (11)
-
 Gehenna 09-30 20:101楼
-
樱井咲夜 楼主 09-30 20:122楼
-
Gehenna 09-30 20:133楼
-
樱井咲夜 楼主 09-30 20:174楼
-
 koutelu 09-30 20:185楼
-
 星光熠熠 09-30 20:236楼
-
樱井咲夜 楼主 09-30 20:247楼
-
樱井咲夜 楼主 09-30 20:258楼
-
星光熠熠 09-30 20:269楼
-
樱井咲夜 楼主 09-30 20:3510楼
-
樱井咲夜 楼主 09-30 20:3911楼
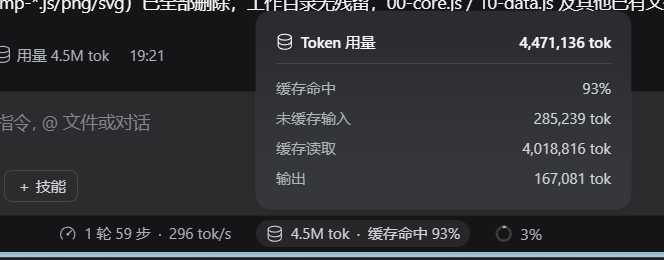
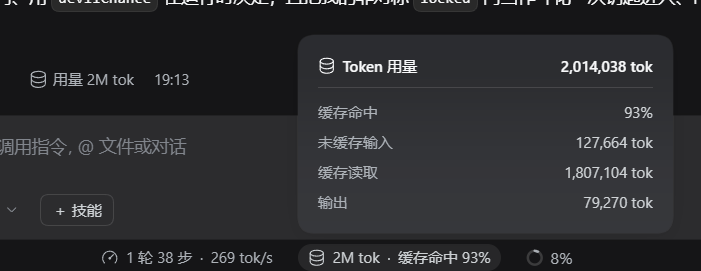
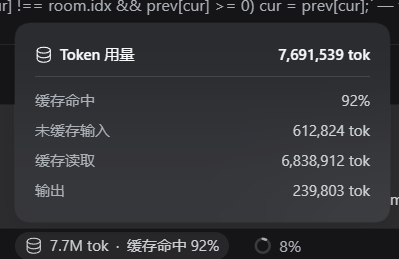
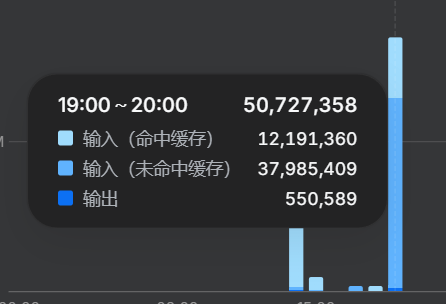
* 帖子来源Linux.do
附近帖子
- ↑这个 403 error 太烦了 ,频率太高了
- ↑我的firefox pr被合并了!又能在简历上吹牛逼了
- ↑免费的一个月的U2 Flash 大家快来蹬
- ↑同一个账号连续两个月加入不同的Team订阅会被风控吗
- ↑执念太深?看不懂那些死磕Claude的人
- 📍 关于我的dsh客户端api密钥被盗刷这件事
- ↓特朗普正式宣布把Ai改成Si,这...这...这名对中文来说有点...
- ↓【开源自荐】Metis:一种Agent harness, 推动 DeepSeek 达到 Opus 级别的编码水平(82%)
- ↓蹲gemini中转,能开发票最好了
- ↓DeepSeek Harness v0.2.0-rc.2的4.1Flash写的是41 Flash 😂
- ↓any随便进