自己搭的节点被打野了,哪位佬知道怎样防止被打野么

Bainily Mu 2026-09-07 18:33 1
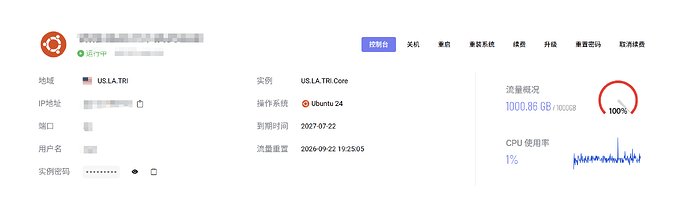

如图Vmiss的节点,一天刷光1000G,让codex做了一些加固,但是似乎没生效还是被打野了,求助各位佬有没有加固教程

最新回复 (19)
  • 1024bytes 09-07 18:34
    1楼

    节点都是有密码加密的怎么会被打野?面板问题?共享问题?安装脚本问题?

  • Bainily Mu 楼主 09-07 18:35
    2楼

    不清楚,用codex 搭建了个3x-ui 面板,配置了一个节点和订阅, 主要是流量用完了,登上去了也不知道怎么查,平时这个问题都是交给AI查的

  • moon 09-07 18:35
    3楼

    佬只能先拉闸吧,再找原因了吧,看那个用的量大

  • TGRonin 09-07 18:35
    4楼

    是怎么给打野了,单纯是节点给别人偷到了,还是说小鸡直接给爆破了?而且节点不是都有一系列的加密吗,怎么会这么简单就给打野到。

  • Bainily Mu 楼主 09-07 18:36
    5楼

    也有可能被爆,但是这个概率很低,我做了fail2ban了

  • pink 09-07 18:37
    6楼

    佬 是不是用脚本搭的,有些脚本有后门

  • Bainily Mu 楼主 09-07 18:37
    7楼

    一天秒没,担心下个周期还没看呢流量就光了

  • 就不告诉你 09-07 18:38
    8楼

    不要用那些面板,不要偷别人域名(尤其是过CDN的)

  • Bainily Mu 楼主 09-07 18:38
    9楼

    让codex git拉的3x-ui搭的,我有两三个其他小鸡的节点,就这个被爆了

  • Bainily Mu 楼主 09-07 18:39
    10楼

    vless不是一定要指定SNI吗?这个算偷不,SNI指定的cloudflare

  • pink 09-07 18:39
    11楼

    3x-ui好像前段时间被曝出有漏洞

  • Finn 09-07 18:39
    12楼

    破案了,你接入cf被当优选ip了,域名是不能偷套了cf的

  • TGRonin 09-07 18:40
    13楼

    我自己有6,7个自建的节点,也只是做了基本的防护,从来都没给打野到。想一想是不是以前给别人分享过。还有个可能是reality盗用了CDN的SNI,直接给刷爆了。

  • 就不告诉你 09-07 18:40
    14楼

    偷的就是CF啊,CF应该是大头


    使用线路比较好的,很多人扫,过CDN的(不限于CF)会被偷

  • sihasiha 09-07 18:41
    15楼

    弱密码;sni偷的套了cf的域名

  • Piao 09-07 18:42
    16楼

    请选择你的前置:


    speed.cloudflare.com:443


    mirror.xxx.xxx:443

  • lemon 09-07 18:54
    19楼

    你去隔壁看一下 前几天也是有一个佬友 sni用了cf 被当优选节点了

    而且 这个问题很久了 自建的时候都是默认避免的 佬友注意一下吧


    另外 至于小鸡被爆破 ssh换端口 禁止密码登录 开启密钥登录 可以防止百分之99

  • huohuo 09-07 18:58
    20楼

    应该是cf给你投了,伪装域名不要用过cdn的

  • LenGary 09-21 13:47
    21楼

    一般教程不都是让偷微软或者苹果吗?怎么去看这个域名套没套cf呢?

* 帖子来源Linux.do
返回