之前用bitget wallet订阅了半年多的 Claude Max,结果账号突然被封,申诉毫无悬念地被驳回。
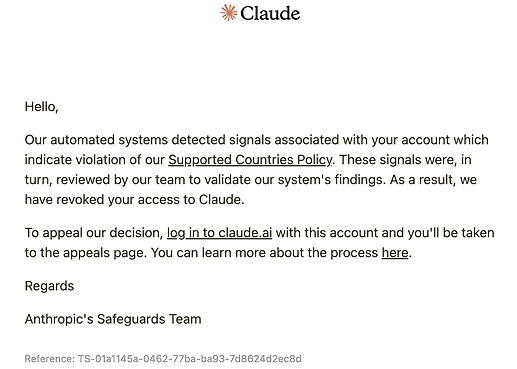
最心痛的其实不是订阅费,而是丢失了大量量化分析 Artifacts 和积累了1年的金融知识资产,很多内容都存在 Claude 云端,而官方提供的导出数据只有一行用户 ID(无语吧),所以好多知识资产是找不回来了 ^-^
血泪教训:一定要重视自己的数字资产,重要成果记得经常输出、备份。
痛定思痛,我重新梳理了支付、网络、设备环境等环节,上周重新开通了Max 5x,目前Max已稳定使用3天。
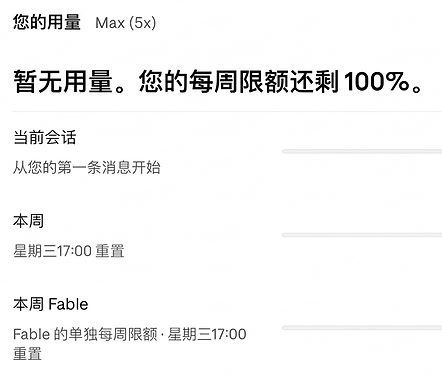
虽然 3 天还谈不上长期稳定,但先把踩坑后的 7 点经验分享出来,希望能帮大家少走弯路。
^-^ 地区选择:亚太优先,日本最推荐
目前主流地区主要是美西、日本、新加坡,但从亚洲用户的网络体验和支付便利性来看,我更倾向:
- 亚太优于北美:通常延迟更低,线路体验更好。毕竟物理距离远容易导致 reconnecting,而这可能也是一个风控因子;另一个使用异常的风险因子是我们的工作时间正好是美国的半夜。
- 日本优先:家宽资源相对丰富(比美西贵一些),Apple Gift Card 获取方便,官方网页订阅定价与美区接近。
- 新加坡、中国台湾:网络条件也不错,但礼品卡购买便利性不如美国和日本,且新加坡订阅费更贵。
综合考虑,日本是我个人最推荐的地区,新加坡其次,美西第三。
^-^ 支付方式:要特别重视
如果有本人名下、当地发行的实体信用卡,直接通过官方渠道订阅即可(不推荐国内发行的多币种卡、非当地银行卡、虚拟卡)。
如果没有当地实体卡,我更推荐 Apple Gift Card + 苹果 App 内购(虽然交了点苹果保护费,但有苹果爸爸在前面帮忙挡着)。
另一个优势是:苹果内购有独立的退款申请渠道,即使 Claude 账号被封,也可以向 Apple 提交退款申请,一般首次被封都能获得退款到余额的机会。
订阅流程(以日本为例):
优先在苹果日本官网购买 Apple Gift Card,Amazon 日本、乐天的原价渠道也可考虑;支付失败可以看看 SEAGM(我土区充值就用这个),尽量避免用闲鱼的礼品卡。
充值到同地区的 Apple 账户,优先使用 Apple 老号,切区一般不会触发 Apple 的风控(我有个新注册的 Apple 美区账户已经被限制使用了)。
在 iPhone / iPad 上下载日区 Claude App。
打开 Claude,选择用苹果登录。这里记得小火箭要开代理模式,不然也容易泄露真实 IP!
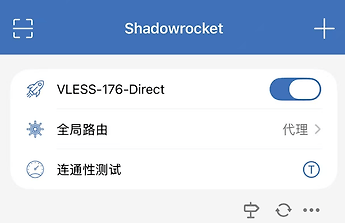
通过 App 先订阅 Pro,稳定使用几天后,再尝试升级 Max。(如果不追求 Fable 这种最顶级的大模型,其实 Pro 也是一个非常好的选择,Opus5.5 即使开xhigh档位也挺够用的。)
建议保留 1~2 个月的续费余额,没必要一次充值太多。
^-^ 网络出口:稳定比什么都重要
尽量避免频繁切换出口 IP、运营商和国家。
如果有条件长期使用固定出口,我更倾向当地家宽,而不是频繁变化的共享机房 IP。(如果非要用机房 IP,其实可以尝试直接 SSH 到服务器上开发,纯写 code 这么干完全没问题,也符合国内外大厂员工的使用习惯。)
家宽的优势是:Claude Code 更大概率不出现 KYC,也不需要手机号验证。
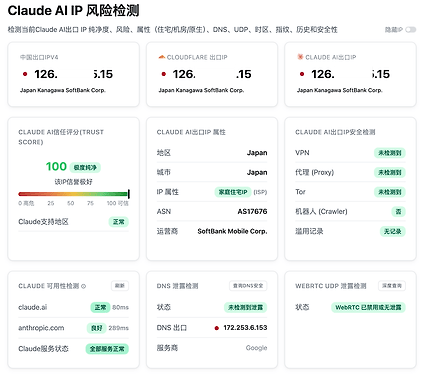
用网上Claude IP质量工具检测(ippure,ip.net.coffee 等):
- IP 国家、运营商、ASN
- 住宅 IP 还是机房 IP
- IP 风险评分
- DNS、WebRTC、IPv6 泄露情况
但要注意:住宅 IP 不等于零风险,所谓的 IP 纯净度评分,也不代表 Claude 官方的风控结果。
^-^ 尽量搭配好的线路机
家宽解决出口问题,线路机负责连接体验。可以自己购买三网优化的服务器,但价格相对较高,比如绿云Gen2起步就要25刀/月且经常缺货;也可以考虑拼论坛大佬的"三网优化 + 家宽落地"的车。
如果自己购买线路机,我个人采用的是链式代理思路:
本地设备 → 优质线路机(VLESS-为了翻墙)→ 当地家宽出口(Shadowsocks-这段不用翻墙选择轻量)→ Claude
线路机负责改善跨境连接质量,家宽承担最终出口。
如果中间线路绕路、丢包严重,即使家宽 IP 再好,Claude Code 长时间运行也可能卡顿、断线,而 reconnecting 属于风控因子之一。
自己购买服务器,需要关注:延迟、晚高峰丢包率、连接稳定性和故障恢复能力,可以用 NQ / TQ 测试一下,贴一下绿云TQ。(TcpQuality E1JNEWlIh6)
^-^ 电脑环境:检查 DNS、IPv6、WebRTC 泄露
除了出口 IP,设备上的网络设置也很重要,重点检查以下几个方面:
- 时区:与真实使用地点保持合理一致,比如日本账号最好改成东九区(Asia/Tokyo)。
- 语言:系统和浏览器语言设置一致,建议设置为 en。
- DNS:避免域名解析意外绕过预期网络。
- WebRTC:检查浏览器是否暴露非预期 IP。
- IPv6:防止只有 IPv4 走隧道,而 IPv6 意外直连。
Mac 用户还要留意 iCloud Private Relay 与代理、VPN 之间的冲突。
长期使用建议配置 Kill Switch(断线保护),隧道断开时及时阻止意外直连。
^-^ 尽量在 Terminal 使用,避免泄露真实 IP 和电脑环境
这是日常使用中最容易被风控的一环,我 20x 的封号估计就是栽在这里了。
代理客户端(如 Clash Verge)一定要开启全局 + TUN 模式。
不放心的还可以在虚拟网卡模式里打开"严格路由"。
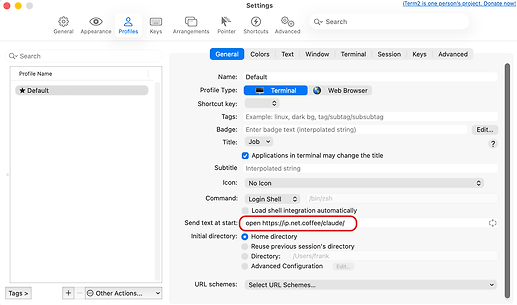
终端启动前自动检查出口
编写 Claude Code 启动脚本,自动验证出口 IP、国家和运营商。终端每次打开新会话时都能自动运行脚本,最简单的做法就是在 profile 里加一行:open Claude AI IP 检测 - IP纯净度 - Claude IP 风险查询 - Net.Coffee
运行中防止网络泄露
Claude Code 可能持续运行几十分钟甚至几个小时,中途发生 Wi-Fi 切换、Mac 休眠唤醒、隧道重连,都可能改变网络状态,所以系统层面的 KillSwitch 才是关键。
结束会话要完整退出终端
结束 Claude Code 会话后,最好彻底关闭终端,避免后台 Agent、MCP 服务或相关任务仍在运行。Terminal 打开 Claude 之后,会一直与服务器保持连接,不要以为不对话就可以随意切换网络环境。
尽量少用 Claude 网页版,不要用 Claude Desktop
不装 Claude Desktop(能获取太多环境信息),不装浏览器扩展版 Claude,不在电脑上点任何 Anthropic 邮件链接(钓鱼执法)
^-^ 不滥用,不破限
Claude Max 5x/20x 虽然订阅费不便宜,千万别把刷额度当成KPI:
- 不要蹬太猛:Claude 有 5 小时窗口限制和每周使用上限。正常用满额度没问题,但没必要为了"回本"刻意蹬满,不建议跑大量无意义的任务。
- 不要折腾破限:远离注册机、批量养号、共享账号、破解额度限制等操作。尤其不要尝试逆向认证机制、修改 Token 或绕过官方使用限制,很容易触发 Anthropic 的风控审计。
原则:正常使用,按需消耗,不刷额度、不碰破限、不挑战平台风控。花钱订阅是为了提高生产力,不是为了研究怎么把平台限制榨干。账号里积累的代码、Artifacts 和知识资产,远比多用一点额度重要。
最后总结
长期使用 Claude,一定要注意:
支付可靠 + 出口可控 + 线路稳定 + 环境一致 + 防泄露。
但经历过这次封号,我更想提醒大家:
所有 AI 平台上的重要数据,都要有自己的备份!
Artifacts、金融研究成果、知识库、重要提示词、代码,要定期沉淀为知识或者导出到本地、Git 或备份服务器。
模型可以更换,账号可以重建,唯独积累几个月甚至几年的知识资产,不要因为一个账号就全部丢失。
以上是重新订阅 10 天(7 天 Pro + 3 天 5x)的实践总结,不是100%的防封的。Anthropic不封号,跟我们大A上涨一样,需要同时满足 50 种以上的条件;而封号/下跌,1 条不满足就够了。
也欢迎各位佬交流自己稳定使用 Claude 的经验。

 Lickkk 10-18 14:251楼
 micro 10-18 14:283楼
 Liunian 10-18 14:356楼
 Alysa 10-18 14:538楼
 吃风筝的人 10-18 14:569楼
 RonnieW 10-18 15:1611楼
 johnnyisme 10-18 15:3312楼
 fanxing 10-18 17:1416楼