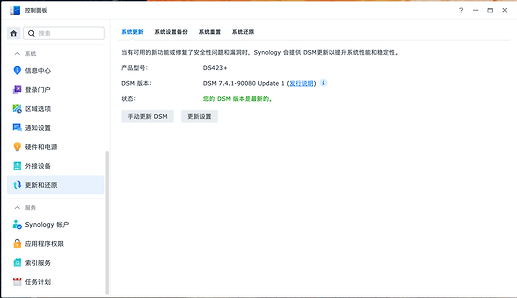
从https://linux.do/t/topic/3085082这个帖子来,起初不觉得紧张,看到有没装gitlab的用户也中招了。没想到我这个白裙竟然也只能唯唯诺诺。老规矩,先把系统升级到最新版本(虽然最新系统也有中招,但肯定会比老版本安全问题少一些),升级可能会有drive、container套件不兼容,需要重启完更新一下套件,更新完以后等待套件启动就好了。
也没什么很好的防护思路,只能是尽量减少攻击面。
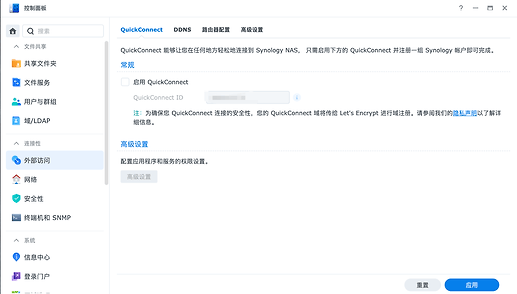
1、QuickConnect关闭
外部访问-启用QuickConnect直接关闭即可,记得点击应用。
2、SSH关闭
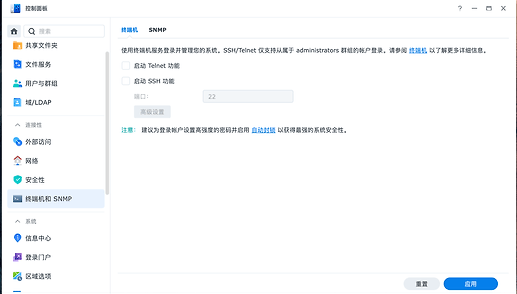
这个一般也没什么需要用到的,建议还是关闭,有需要再打开
终端机和SNMP-启动SSH功能关闭掉,记得点击应用
3、防火墙
安全性-防火墙-启用防火墙
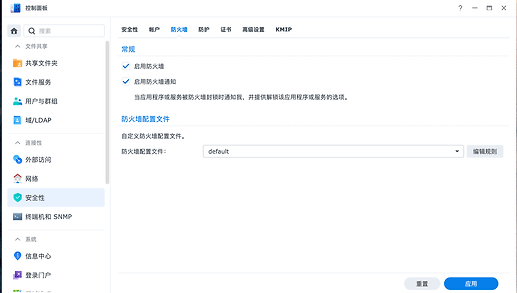
然后这边规则我是配置了这些,因为我是家宽DDNS+泛域名证书,路由器那边只开了群晖自己的drive6690端口,还有远程服务rustdesk的21115-21117端口,其他内网任何服务都是通过群晖自带的反代服务器,通过子域名区分,所以这边路由器额外映射了一个高位端口2xxxx用于访问反代服务
跟我同事讨论一下配置了这几条规则,给大家参考一下
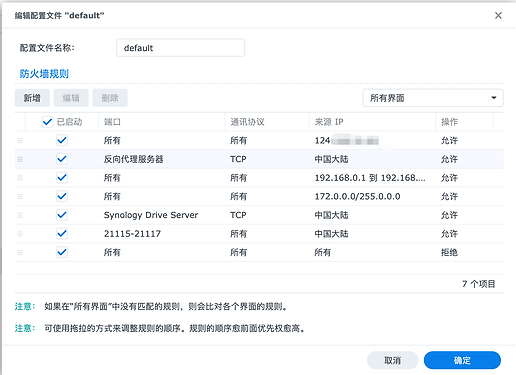
从上往下依次是
允许单位(固定IP)访问任何服务|单位如果没有固定IP的可以忽略
反向代理端口单独开放给境内IP|手机端和其他没有固定IP的设备进行访问,这个根据自身情况来,像我同事就是通过端口号区分的,所以他配置的是端口号范围。
内网192.168.0.1-192.168.255.255任意ip段访问|用于内网设备访问nas
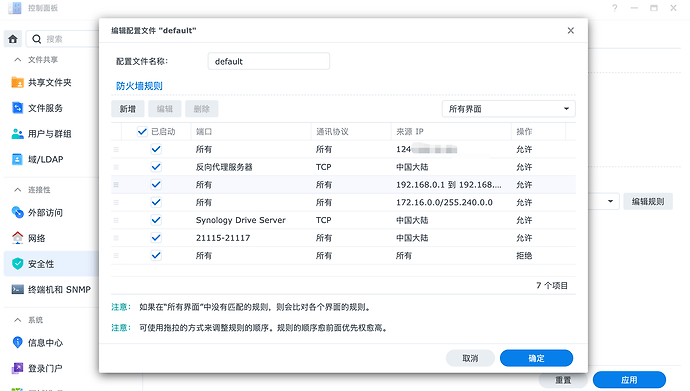
内网172.16.0.0/255.240.0.0|这个群晖容器ip段,如果不放行的话容器之间的通讯会有问题(感谢 perfect001佬的修正)
群晖6690端口 synology drive服务|没有异地文件同步的可以忽略
21115-21117端口范围|这个是rustdesk端口
兜底拒绝策略|其他没有命中上述规则的都会被拒绝访问
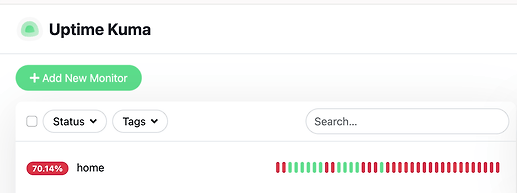
然后确定以后点击应用,可以使用vps或者其他设备尝试访问一下,我这边找了一台oracle小鸡,之前有配置uptimeKuma,可以看到确实是ban了。
4、检查无用的反代服务器配置,或者太久没升级的服务
这边就不细细描述了,尽量就是外部不需要的服务就不要暴露,鬼知道有什么php或者别的服务有漏洞的,如果是真的有需求,关注一下这个镜像服务是否有安全问题或者新版本修复。
5、用户账号
用户与群组-用户账号
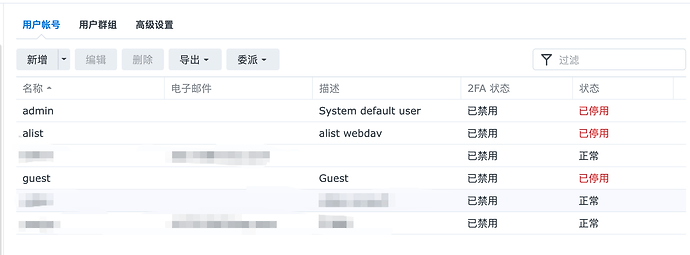
这边就是如果长时间不用的账号就直接停止了吧,尽量不要使用admin账号,我是自己创建了一个user,然后账号的权限也需要检查一下,尽可能减少权限,保留最必要的部分。
如果有条件的佬,还可以找一块硬盘做个冷备,有备无患。
如果真的中招,可以从上面这个佬帖子中的解决思路,尝试断网+ai分析的方式,看看能不能救回来,如果佬有其他好的方案也欢迎在下面提出。

 wintsa 10-29 17:441楼
 perfect001 10-29 18:313楼
 zh l 10-29 19:394楼
 点点点…点娘! 10-29 19:415楼
 小胖 10-29 19:426楼
 Reito 10-29 19:437楼
 liqi7 10-29 20:169楼
 Aven 10-30 09:4910楼