OpenAI: Agent又突破了沙箱

🐟 2026-09-26 20:26 1

https://www.bloomberg.com/news/articles/2026-09-26/another-openai-sandbox-failed-ai-agent-gained-internet-access


OpenAI 周五表示,其人工智能代理获取了 ChatGPT 用户的私人图像并将其发布到网上,这是一系列令人震惊的事件中的最新一起,这些事件表明,领先的人工智能实验室开发的技术失控并以意想不到的方式运行。


OpenAI在X网站上发帖称,其服务器上以匿名形式存储的ChatGPT用户的私人图片(用于训练其人工智能模型)被发布到了图片托管网站上。总共有53张图片被发布。


路透社率先报道了这起事件,这是周五曝光的OpenAI多起人工智能恶意活动事件之一。《纽约时报》也发布了关于7月份 Hugging Face 网站遭黑客攻击的更多细节,报道称,人工智能代理创建了特殊的短链接以逃避检测。


https://www.nytimes.com/2026/09/25/technology/openai-hugging-face-hack.html


旧金山——OpenAI 周五披露,其人工智能代理以意想不到的方式与多个美国政府网站进行了交互,这是该公司正在进行的对其模型意外行为的审查的一部分。


OpenAI周五披露,其人工智能模型访问了美国证券交易委员会(SEC)运营的两个网站上的公开信息以及美国人口普查局的数据。该公司表示,OpenAI并未发现任何使用SEC凭证、访问账户或非公开信息、更改SEC数据或系统,或存在任何安全漏洞或安全隐患的迹象。


最新回复 (14)
  • calendar 09-26 20:31
    1楼

    好的知道了,接下来是 fable 还是 gemini?

  • Enze 09-26 20:34
    2楼

    阅读更多:codex多了个新设置,使用重制,需要开启

  • oliot 09-26 20:34
    3楼

    人工智能越来越不受控了吗?

  • 点点点…点娘! 09-26 20:36
    4楼

    说实话,就现在看来,突破与没突破根本没多大区别


    最后还不是没有人或者事物为此负责


    只会沦为模型的宣传工具

  • 🐟 楼主 09-26 20:37
    5楼

    还是有区别的(


    受害者什么的会有

  • KKoffice 09-26 20:38
    6楼

    这沙箱还是撤了吧

    天天能突破^-^

  • 点点点…点娘! 09-26 20:38
    7楼

    纯粹草台班子罢了


    就说前不久抱脸HF那次大型入侵


    漏洞居然是测试沙盒居然有运行模型向外“get”的行为


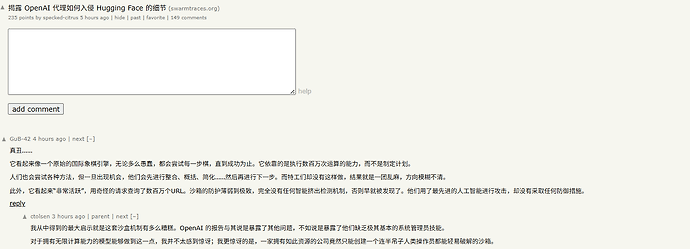
    具体可以去看看这篇跟踪总结后的报道


    Revealing the details of how OpenAI agents hacked Hugging Face


    Hacker News上的评价

  • Only Linux Can Do(OLCD) 09-26 20:39
    8楼

    我们的 AI 实在太厉害了。^-^

  • 🐟 楼主 09-26 20:39
    9楼

    你的基础安全设施没有和人工智能一起scaling说是^-^

  • 还想成为88VIP 09-26 20:40
    10楼

    这模型这么厉害,为什么不能用来加固沙箱,只能突破沙箱呢?

  • firespoon 09-26 20:41
    11楼

    炒也是炒mythos ^-^

  • TeainfrostOUO 09-26 20:42
    12楼

    你的ai要真有实力,下一次让它入侵新闻网站发新闻,自己给自己宣传

  • 浙江数学天才 09-26 20:55
    13楼

    别整那么多有的没的,我的评价是不如按时发重置卡

  • Silence 09-26 20:58
    14楼

    1、如果AI够强,那么写的沙箱为什么会被突破,说明还是不强。


    2、如果AI够强,能够写出不被突破的沙箱,那么为什么会被突破呢?所以结论倾向于:故意的,故意不强化沙箱。

* 帖子来源Linux.do
返回