
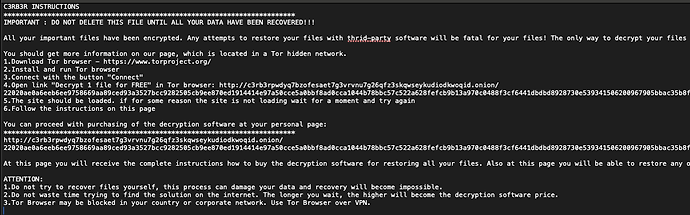
【勒索病毒-C3RB3R .L0CK3D】昨天下午2点左右群辉被入侵
code
2026-10-29 10:29
1
最新回复 (4)
-
 X 10-29 10:541楼
-
 wintsa 10-29 11:002楼
-
code 楼主 10-29 11:023楼
-
code 楼主 10-29 11:024楼
* 帖子来源Linux.do
附近帖子
- ↑关了 cf 的小黄云后发现我的网站只有开 vpn 才能上
- ↑muse 自动点击审批【油猴脚本】
- ↑ChatGPT Pro 和 Business 订阅用户 API 额度羊毛
- ↑恒生科技再创52周新低
- ↑【讨论帖】关于为AI视频自建2D脸模三视图的技巧之探讨
- 📍 【勒索病毒-C3RB3R .L0CK3D】昨天下午2点左右群辉被入侵
- ↓SSD终于撑不住了!厂商杀价抢单,一周跌13%
- ↓为啥现在 plus 给的额度这么低了,周额度只有30刀左右…
- ↓大A 怎么天天跌啊,亏麻了,一周亏10个点了
- ↓第24天,这个功能对你有用吗?
- ↓【DAY 24】you can now text your dot,没有重置
飞读