甲骨文ssh连不上了

SS 2026-05-18 15:07 1

今天使用ssh连接甲骨文arm主机时,一直处于超时状态,登陆控制台发现实例被停止了,启动后,部署的服务能访问,但ssh还是连不上

ssh默认端口改过,防火墙上添加了放行,并对修改后的端口并做了持久化保存,使用甲骨文页面上的cloud shell也登陆不上

前两天该实例做了一些固件升级,难道是升级后防火墙设置被重置了?

尝试在管理面板上运行命令(防火墙放行)注入,也未成功(未收到回应);

佬友们对于这个问题有什么解决办法吗?

最新回复 (19)
  • Scoop 05-18 15:11
    1

    你确定你的实力还开着吗?一般来说随你怎么改端口、防火墙之类,Cloud Shell百分百能进入你的VPS。Cloud Shell怎么会进不去呢?你是不是密码填的不对?你填root用户的密码,以root身份进入。

  • SS 楼主 05-18 15:15
    2

    确定,甲骨文控制台显示实例处于"正在运行"状态,而且启动后我部署的web应用能够访问到了

  • YIlIlIlIlIlIlIlIlIlIlIlIlIlIlIlIlIlIlIlIlIlIlIlIlIlIlIlIl 05-18 15:17
    3

    如果你在上面搭过梯子的话,可以试试用梯子访问ssh端口

  • bubbles 05-18 15:17
    4

    看看右上角的小铃铛和邮箱有没有通知,我之前被ddos攻击过,甲骨文直接给我强制停机,实例重新启动不了,只有删除实例重开

  • Alex 05-18 15:36
    5

    如果有AMD小鸡的话,可以直接ssh内网ip连上去,不然只能用VNC了,好像挺麻烦的,之前研究了会,不过刚好有小鸡直接SSH上去了,后面就全部加上Tailscale防丢失了

  • SS 楼主 05-18 15:36
    6

    有一个通知说的是要"强制执行租户级别的总存储 GB 限制和分区配额",我没有用超200GB配额,应该跟这个问题没关系

  • prempeng 05-18 15:40
    7

    我之前好像遇到过,但是是因为我用的私钥登录的,然后挂了梯子,就登不上了,关掉梯子好像就可以了,你的不清楚是不是也是因为这个

  • bubbles 05-18 15:42
    8

    一切以甲骨文的小铃铛通知为准,翻翻其他的通知,邮箱有时候会延迟通知,我邮箱也收到过你发的这个通知。如果有其他的,估计也涉及到我的知识盲区了。

  • joy717 05-18 15:52
    9
    nc -zv x.x.x.x 22 # ip、端口换成对应的真实值,如果端口从外面能访问的了,就说明端sshd的服务是起着的,登录不上,应该是密码错误之类的问题.

    oracle默认没看到vnc的进入方式的样子,比较麻烦.


    先尝试创建机器时候生成的ssh秘钥,以及一开始的端口(22),后续修改的端口,

    都尝试一下.


    最差情况,就是重建vm。

  • wuwenyao 05-18 16:03
    10

    默认是只有web设置的防火墙,没开linux的防火墙的,除非你手工开了。

  • Schrödinger 05-18 16:14
    11

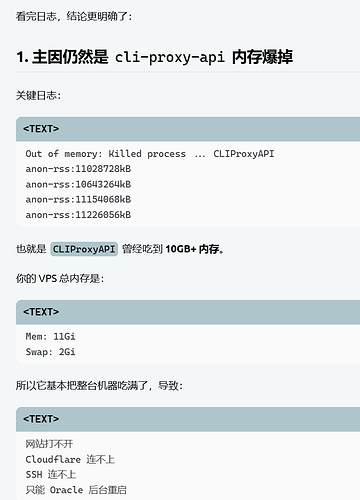
    今年出现这种好几次了。前边几次是被攻击了。前天的一次是CPA内存泄露了。

    从甲骨文的后台重启下。然后查看下日志,让GPT分析下就行了。

  • chntdcs 05-18 17:54
    12

    在甲骨文网页把所有防火墙都开放,删除实例,重新创建,然后使用dd命令,重新安装debian13系统。甲骨文默认的系统防火墙,修改后,重启后可能又会恢复默认了。

  • SS 楼主 05-18 18:27
    13

    试了各种方法还是连不上,放弃了,重建实例了

  • chntdcs 05-18 18:42
    14
    sudo bash -c '
    # 1. 更新系统软件包
    echo "正在更新软件包列表并升级..."
    export DEBIAN_FRONTEND=noninteractive
    apt-get update && apt-get upgrade -y

    # 2. 彻底清空并重置原生 iptables 规则 (IPv4 & IPv6)
    echo "正在重置 iptables 规则..."
    iptables -P INPUT ACCEPT
    iptables -P FORWARD ACCEPT
    iptables -P OUTPUT ACCEPT
    iptables -t nat -F
    iptables -t mangle -F
    iptables -F
    iptables -X
    ip6tables -P INPUT ACCEPT
    ip6tables -P FORWARD ACCEPT
    ip6tables -P OUTPUT ACCEPT
    ip6tables -t nat -F
    ip6tables -t mangle -F
    ip6tables -F
    ip6tables -X

    # 3. 卸载导致规则复原的服务,并清理残留
    echo "正在卸载 netfilter-persistent..."
    apt-get purge -y netfilter-persistent
    rm -rf /etc/iptables /var/lib/netfilter-persistent

    # 4. 安装并配置 UFW (设置默认放行)
    echo "正在配置 UFW..."
    apt-get install -y ufw
    ufw --force reset
    ufw default allow incoming
    ufw default allow outgoing
    ufw --force enable

  • TCmatj 05-20 12:51
    15

    怎么分析的呀,进不去了都,控制台也进不去

  • Schrödinger 05-20 14:58
    16

    佬友把问题描述下,发给GPT,就会给你解决的办法了。

    我是这样问的:

    这个是一个甲骨文的vps,部署的docker程序,使用的cloudflare。最近总是过一段时间,域名就打不开了。ssh也连接不到vps。要甲骨文的控制台后台重启才行。分析下什么问题。

  • TCmatj 05-20 15:19
    17

    我搞好了,关机、分离卷,然后挂在另一个amd上,修改好ssh配置、网络配置,ssh的权限一定要对。之后登陆上去了,立马安装了tailsclae防止再次失联。


    我的情况好像是newapi/cpa造成的,我有一个窗口,只要发一句就会把服务器搞崩溃,还没有发现是什么问题

  • Schrödinger 05-20 15:22
    18

    我上次也是CPA造成的,占了10G多内存。更新后就好了。

  • SS 楼主 05-20 15:35
    19

    newapi也有这个问题吗?我没部署cpa,装的有newapi

* 帖子来源Linux.do
返回