
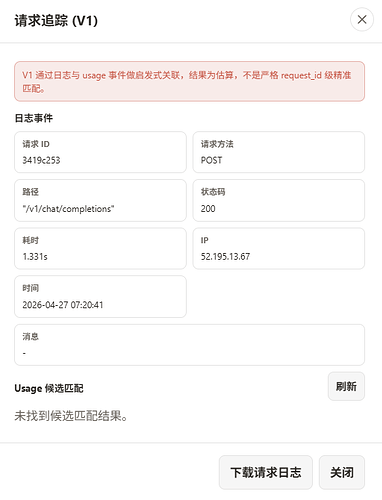
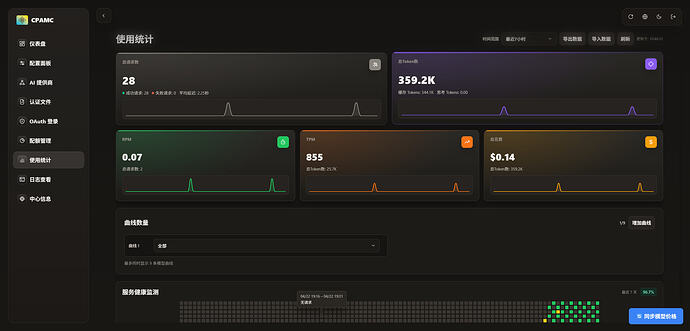
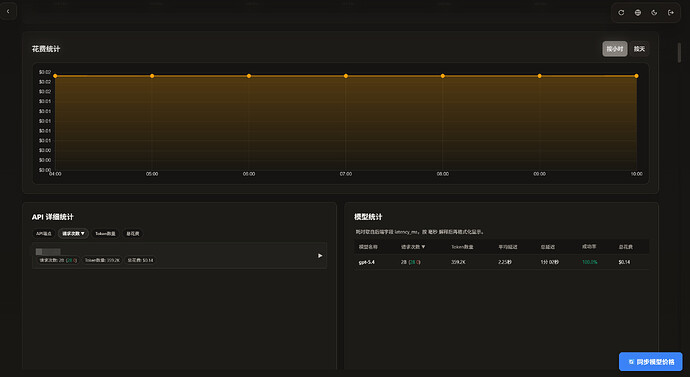
我的CPA被入侵
nianzhibai
2026-04-27 10:27
1


最新回复 (19)
-
 RuiQian Qin 04-27 10:281楼
-
 慢半拍的光 04-27 10:282楼
-
 Dylan 04-27 10:303楼
-
nianzhibai 楼主 04-27 10:324楼
-
 aarontom 04-27 10:325楼
-
 Alex Ju 04-27 10:336楼
-
 Ceb 04-27 10:337楼
-
 Ha hA 04-27 10:348楼
-
nianzhibai 楼主 04-27 10:359楼
-
 嘿嘿 04-27 10:3510楼
-
Ha hA 04-27 10:3611楼
-
 竹屋 04-27 10:3812楼
-
 LiangLliu 04-27 10:3813楼
-
 hiq 04-27 10:4214楼
-
 SHIJIU 04-27 10:4315楼
-
nianzhibai 楼主 04-27 10:4416楼
-
nianzhibai 楼主 04-27 10:4517楼
-
 Yellow猫 04-27 10:4518楼
-
 Ming 04-27 10:4819楼
* 帖子来源Linux.do
附近帖子
飞读
nianzhibai
随机推荐
- 听劝!青岛10k跳上海13k双休,按我这个“苦行僧”预算方案在上海能活下来吗?
- [整活] 京东 京言AI导购 鹈鹕骑车测试
- 美区Apple 账户余额还有200$ 能不能套出来?
- [已经解决]询问: 绿云 Black Friday 2025 - 8888 SG DC1
- 关于macbook本地部署ai的疑惑
- GPT账号出现server_is_overloaded是废了么
- GLM V2 和 V3 套餐,哪个更好?
- (抽奖)一个三网优化NAT鸡
- 【首充赠送50%,综合低至3.3折】$66 拿下 Claude / GPT Max:$165 主套餐+$35 Grok|支持 GPT-6、Fable-5-1
- openAI的官key怎么充值,不要中转,充自己号里