
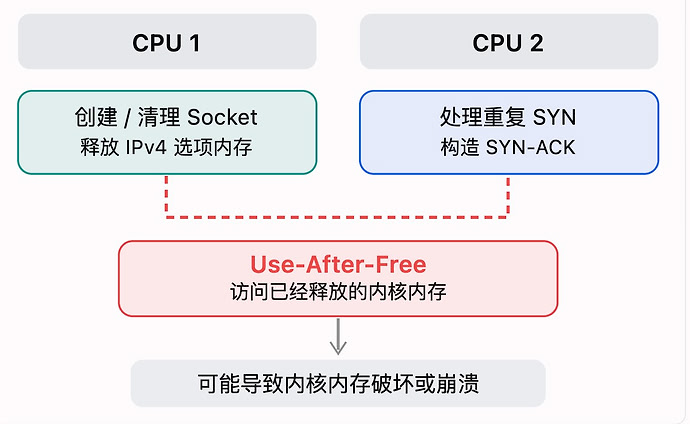
Linux IPv4 协议栈突发严重漏洞,影响主流 Ubuntu/Debian 发行版
Null404
2026-10-30 07:47
1
最新回复 (8)
-
 天梦 10-30 07:501楼
-
 anshi 10-30 07:512楼
-
 美羊羊爱上光头强 10-30 07:513楼
-
 Eric12 10-30 07:534楼
-
 DANDING 10-30 07:545楼
-
 owo 10-30 07:546楼
-
 Hifumi Mizuhara 10-30 07:557楼
-
 一摩尔氚 10-30 08:318楼
* 帖子来源Linux.do
附近帖子
- ↑想问一下 gpt 这个额度翻倍就一天吗
- ↑Gemini4 Carbon发布,谷歌重回世界第一!
- ↑appstore 订阅 claude 求助
- ↑臭鸡蛋莫名其妙给我输出泰语?
- ↑影之刃零首日steam峰值在线72w, 特别好评
- 📍 Linux IPv4 协议栈突发严重漏洞,影响主流 Ubuntu/Debian 发行版
- ↓oai发什么神经,正价号突然却被封
- ↓GPT可能出现会话消失
- ↓CODEX的额度翻倍了,原来用完了的又送了50%
- ↓Tibo貌似正在干大事
- ↓印度in域名有注册的价值吗